בקרת כניסה למשרד היא מערכת שקובעת מי רשאי לפתוח כל דלת במשרד, באילו שעות ובאיזה אמצעי זיהוי, ומתעדת כל כניסה ביומן מרכזי. ב-2026 מערכת כזו מנוהלת לרוב מתוכנה בענן או משרת מקומי, עובדת עם כרטיסים, טלפונים ניידים או קוד, ומשתלבת עם האינטרקום, המצלמות ומרכזיית הטלפון. ההחלטות החשובות אינן בחירת הקורא, אלא חלוקת המשרד לאזורי גישה, ניהול אורחים, תשתית הרשת ועמידה בדיני הגנת הפרטיות.
המדריך מסביר ממה מורכבת בקרת כניסה למשרד, איך מחלקים את המשרד לאזורים, באיזה אמצעי זיהוי כדאי לבחור, מה ההבדל בין ניהול בענן לניהול מקומי, מה צריך להכין ברשת ובחשמל, ומה אומר החוק בישראל על מצלמות ומידע ביומטרי במקום העבודה.
ממה מורכבת בקרת כניסה למשרד?
כל מערכת לבקרת כניסה בנויה מחמישה רכיבים. אמצעי הזיהוי (Credential) הוא מה שהעובד מציג: כרטיס, טלפון, קוד או מאפיין ביומטרי. הקורא (Reader) מותקן ליד הדלת וקולט את אמצעי הזיהוי. הבקר (Controller) מקבל את הנתון מהקורא, בודק אותו מול טבלת ההרשאות ומחליט אם לפתוח. המנעול החשמלי או המגנט משחרר את הדלת. תוכנת הניהול מגדירה משתמשים, הרשאות ולוחות זמנים, ושומרת את יומן האירועים.
בדלת מקצועית מוסיפים גם חיישן מצב דלת, שמזהה דלת שנשארה פתוחה או נפתחה בכוח, ולחצן יציאה או חיישן יציאה מבפנים. בלי שני הרכיבים האלה המערכת יודעת מי ביקש להיכנס, אבל לא יודעת מה קרה בפועל בדלת.
הקישור בין הקורא לבקר הוא נקודה שנוטים להזניח. בהתקנות ישנות הקורא מעביר את מספר הכרטיס בפרוטוקול חד-כיווני ולא מוצפן. התקן המודרני הוא פרוטוקול התקשורת הפתוח לקוראים (OSDP), שאושר כתקן בינלאומי IEC 60839-11-5. גרסה 2.2 שלו כוללת ערוץ מאובטח בהצפנת AES-128, תקשורת דו-כיוונית וניטור של הקו עצמו. בהזמנת מערכת חדשה למשרד כדאי לדרוש קוראים ובקרים התומכים ב-OSDP עם ערוץ מאובטח פעיל. הסבר מורחב על הרכיבים והטכנולוגיות מופיע במדריך בקרת כניסה ממוחשבת.
איך מחלקים את המשרד לאזורי גישה?
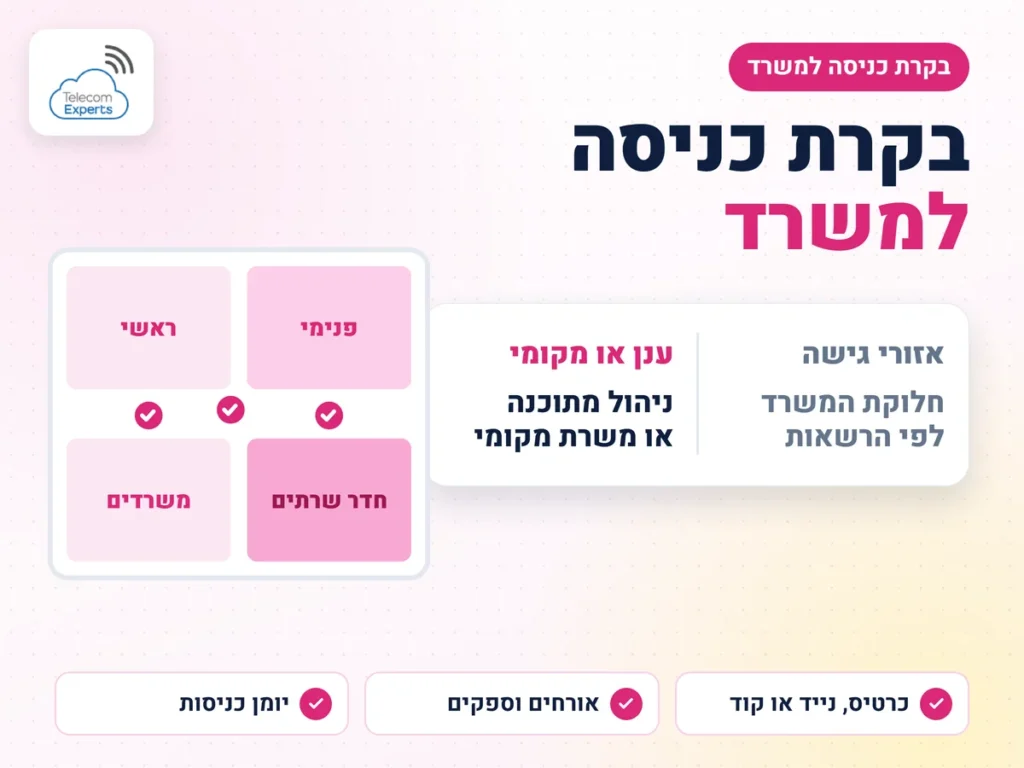
התכנון מתחיל במפה של המשרד ולא בקטלוג. בכל משרד יש לפחות שלוש רמות גישה, וכל אחת מקבלת מדיניות משלה.
- הכניסה הראשית: פתוחה לכל העובדים בשעות העבודה, עם אינטרקום לאורחים ולשליחים, ובדרך כלל עם הגבלה בלילה ובסופי שבוע.
- אזורים פנימיים: חדרי ישיבות, מחלקת כספים, ארכיון ומחסן. ההרשאה נקבעת לפי תפקיד, לא לפי שם.
- חדר התקשורת וחדר השרתים: הרשאה למספר קטן של אנשים, תיעוד מלא של כל כניסה, ועדיף אמצעי זיהוי כפול כמו כרטיס וקוד.
הטבלה מסכמת את המדיניות המומלצת לכל אזור:
| אזור | מי רשאי להיכנס | אמצעי זיהוי מומלץ | נעילה ותיעוד |
|---|---|---|---|
| הכניסה הראשית | כל העובדים בשעות העבודה; אורחים דרך אינטרקום | כרטיס או טלפון; אורחים בקוד זמני או באישור מרחוק | יומן רגיל; הגבלת שעות בלילה ובסופי שבוע |
| אזורים פנימיים: ישיבות, כספים, ארכיון, מחסן | לפי תפקיד וקבוצה | כרטיס או טלפון | יומן לפי קבוצה; חלון זמן לפי יום |
| חדר תקשורת וחדר שרתים | מספר קטן של אנשים | כרטיס וקוד (שני גורמים) | תיעוד מלא של כל כניסה; נעילה שנשארת נעולה בהפסקת חשמל (Fail-Secure) |
לחדר השרתים יש גם היבט רגולטורי. תקנות הגנת הפרטיות (אבטחת מידע) מחייבות בעל מאגר מידע ברמת אבטחה בינונית או גבוהה לנקוט אמצעים לבקרה ולתיעוד של הכניסה לאתרים שבהם נמצאות מערכות רגישות המשרתות את המאגר. במשרד שמחזיק מאגר כזה, בקרת הכניסה לחדר השרתים היא חלק ממערך אבטחת המידע ולא רק מהאבטחה הפיזית.
חשוב להגדיר הרשאות לפי קבוצות ותפקידים. כשעובד עובר מחלקה או עוזב, מעדכנים קבוצה אחת והשינוי חל על כל הדלתות. מערכת שבה ההרשאות מוגדרות אדם-אדם ודלת-דלת הופכת תוך שנה למערכת שאף אחד לא יודע מה מוגדר בה.
באיזה אמצעי זיהוי כדאי להשתמש במשרד?
כרטיס קרבה (RFID) הוא עדיין האמצעי הנפוץ. ההבדל המשמעותי הוא בין כרטיסים ישנים בתדר נמוך, שקל יחסית להעתיק, לבין כרטיסים חכמים מוצפנים. משרד שמחליף מערכת צריך לבדוק אם הכרטיסים הקיימים בכלל ניתנים לשימוש במערכת החדשה, או שזה הזמן לעבור לכרטיס מוצפן.
אישור כניסה בטלפון הנייד (Mobile Credential) מבוסס על תקשורת טווח קצר (NFC) או על בלוטות' חסכוני באנרגיה (BLE). כמה ספקי בקרת כניסה כבר מאפשרים להחזיק את תג העובד בארנק הדיגיטלי המובנה של הטלפון, ולהיכנס בהצמדה לקורא בלי לפתוח יישום. בפברואר 2026 פרסם ארגון התקינה ברית תקני הקישוריות (Connectivity Standards Alliance), שמפתח גם את תקן Matter לבית חכם, את התקן Aliro 1.0, שמגדיר תקשורת אחידה בין טלפונים ושעונים חכמים לבין קוראים ומנעולים, וכולל במפורש שימוש במשרדים. בחירת קוראים שיתמכו בתקן הזה בעתיד מקטינה את התלות ביצרן אחד.
קוד אישי (PIN) מתאים כגורם שני בדלתות רגישות, ופחות כאמצעי יחיד. אמצעי ביומטרי כמו טביעת אצבע או זיהוי פנים נותן ודאות גבוהה לגבי זהות האדם, אבל מעורר שאלות משפטיות שמפורטות בהמשך. השוואה מלאה בין סוגי אמצעי הזיהוי מופיעה במדריך מערכת בקרת כניסה לעסקים.
איך מנהלים אורחים, ספקים ועבודה היברידית?
במשרד של היום חלק מהעובדים מגיעים רק בימים מסוימים, ואורחים, טכנאים ושליחים נכנסים כל יום. מערכת טובה מאפשרת לתת הרשאה זמנית: קוד או קישור לטלפון שתקף רק בחלון זמן מוגדר ורק לדלתות מסוימות, ומתבטל אוטומטית.
האינטרקום בכניסה הוא החלק השני של ניהול האורחים. אינטרקום מבוסס IP, העובד בפרוטוקול פתיחת שיחות (SIP), יכול לצלצל לשלוחה במרכזיית הטלפון, לטלפון נייד או לעמדת קבלה, ולפתוח את הדלת מכל אחד מהם. כך מי שעובד מהבית יכול לענות לשליח ולפתוח לו את דלת המחסן. השילוב בין אינטרקום, בקרת כניסה ומרכזייה מוסבר במדריך אינטרקום ובקרת כניסה.
משרד שמשתמש ביומן הכניסות גם לדיווח שעות צריך להחליט מראש אם בקרת הכניסה תשמש גם כשעון נוכחות, או שיופעל שעון נפרד. השיקולים בחיבור שעון נוכחות למרכזיית ה-IP מוסברים במדריך שעוני נוכחות למשרד. בכל מקרה, השימוש במידע צריך להיות מוגדר ומוסבר לעובדים, כפי שיפורט בהמשך.
ענן או שרת מקומי: איך מנהלים את המערכת?
בגישה של בקרת כניסה כשירות (ACaaS) תוכנת הניהול רצה בענן של הספק, והבקרים במשרד מתחברים אליה דרך האינטרנט. בגישה המקומית התוכנה מותקנת על שרת בארגון. שתי הגישות לגיטימיות, וההחלטה תלויה בגודל הארגון, במספר האתרים ובמי שמתחזק את המערכת.
| נושא | ניהול בענן | שרת מקומי |
|---|---|---|
| ניהול מרחוק וכמה סניפים | מובנה, מכל דפדפן או טלפון | דורש גישה מאובטחת מרחוק לשרת |
| עדכוני תוכנה ואבטחה | באחריות הספק | באחריות הארגון או האינטגרטור |
| תקלה בקו האינטרנט | הבקר צריך להמשיך לפעול לפי ההרשאות השמורות בו | אין תלות בקו לפעולה השוטפת |
| נתונים ויומני אירועים | יש לבדוק היכן הם נשמרים ואיך מייצאים אותם | בשליטה מלאה של הארגון |
שאלה אחת חייבת להיבדק בכל מקרה: מה קורה לדלתות כשהחיבור לשרת נופל. בקר מקצועי שומר את טבלת ההרשאות ואת יומן האירועים מקומית, ממשיך לפתוח לעובדים מורשים, ומסנכרן את היומן כשהחיבור חוזר.
מה צריך להכין ברשת ובחשמל לפני ההתקנה?
בקרת כניסה למשרד היא מערכת רשת לכל דבר, וכדאי לתכנן אותה יחד עם תשתית התקשורת של המשרד.
- הזנת חשמל על גבי כבל הרשת (PoE): קוראים, בקרים ואינטרקום רבים מקבלים חשמל ונתונים בכבל אחד. יש לוודא שתקציב ההספק של המתג מספיק, כולל מנעולים שמוזנים דרך הבקר.
- הפרדת רשתות: בקרי הדלתות, האינטרקום והמצלמות צריכים לשבת ברשת וירטואלית נפרדת (VLAN), עם חומת אש מול רשת המשרד.
- גיבוי חשמל: אל-פסק לבקרים ולמתג, כדי שהפסקת חשמל לא תשאיר את המשרד פתוח או נעול.
- סנכרון שעון: כל הרכיבים צריכים לקבל זמן משרת זמן אחד, אחרת יומן האירועים לא יתאים לצילומי המצלמות.
- קו אינטרנט ייעודי או מגובה: חשוב בעיקר בניהול בענן ובאינטרקום שמנתב שיחות לטלפונים ניידים.
כדאי לדעת שקו גיבוי סלולרי אינו שומר את כתובת ה-IP הקבועה של הקו הראשי: מפעילים סלולריים מקצים לרוב כתובת משתנה או משותפת, ולכן הרשאת גישה לפי כתובת בפורטל הניהול של הספק, או חיבור VPN, עלולים להפסיק לעבוד כשהגיבוי נכנס לפעולה. את זה בודקים מראש מול ספק המערכת.
בתכנון ההזנה כדאי לחשב את ההספק לפי התקן: PoE מסוג 802.3af מספק עד כ-15 וואט לפורט, 802.3at עד כ-30 וואט ו-802.3bt עד כ-60 וואט ויותר, וקורא עם צג או בקר עם מנעול עשויים לדרוש יותר מהמינימום. לארון התקשורת במשרד כדאי לשקול אל-פסק מסוג Online, שממיר את החשמל באופן רציף ומבודד גם מקפיצות מתח, אחרי שמחשבים את ההספק הכולל של הציוד. לכל נקודת רשת ליד דלת כדאי לבקש דוח בדיקת כבילה (הנחתה, הפרעה צולבת ואורך), כדי שתקלה שתתגלה אחרי ההתקנה לא תיוחס לציוד. לתכנון משותף של חשמל ותקשורת ראו תכנון מערכות חשמל, תקשורת ומערכות מתח נמוך.
החלטה הנדסית נוספת היא התנהגות המנעול בהפסקת חשמל. מנעול שנפתח כשאין חשמל (Fail-Safe) מתאים לדלתות שמשמשות כנתיב מילוט. מנעול שנשאר נעול (Fail-Secure) מתאים לחדר שרתים או למחסן. דלת שנמצאת על נתיב מילוט צריכה להשתחרר גם בעת אזעקת אש, ולכן את סוג המנעול ואת החיבור למערכת גילוי האש יש לתאם עם יועץ הבטיחות של הבניין ועם דרישות היתר הבנייה.
מה אומר החוק בישראל על בקרת כניסה למשרד?
יומן כניסות עם שמות עובדים הוא מידע אישי, וצילומים מהמצלמה שבכניסה הם בדרך כלל מידע אישי ואוסף ההקלטות הוא מאגר מידע. בהנחיית הרשות בנושא מצלמות מעקב במקום העבודה מופיעה דוגמה ישירה: הקלטות ממצלמה שהותקנה לבקרת כניסה למטרות ביטחון אינן יכולות לשמש לבחינת התפוקה של עובד או לתיעוד משך ההפסקות שלו. העיקרון הזה, צמידות המטרה, חל גם על יומן הכניסות עצמו. ההנחיה מחייבת גם מדיניות כתובה וברורה לגבי מצלמות, שמוצגת לעובדים.
אם המשרד שוקל קורא ביומטרי, הדרישות מחמירות יותר. לפי תיקון 13 לחוק הגנת הפרטיות, שנכנס לתוקף באוגוסט 2025, מזהה ביומטרי הוא מידע בעל רגישות מיוחדת. במסמך המדיניות של הרשות בנושא מידע ביומטרי במקום העבודה נקבע שהמעסיק צריך להצדיק את השימוש ולבחון חלופות פוגעניות פחות, כמו כרטיס עובד רגיל, ושבהיעדר הסמכה בחוק אסור לחייב עובד למסור מידע ביומטרי בלי הסכמתו. הרשות ממליצה לאפשר לעובדים לבחור בין אמצעי ביומטרי לאמצעי שאינו ביומטרי, ולמחוק את המידע הביומטרי בסיום ההעסקה, כולל בגיבויים.
מי ששוקל זיהוי פנים בדלת המשרד ימצא פירוט על רישום, זיהוי חיות והסכמה במדריך בקרת כניסה זיהוי פנים. בכל מקרה של שימוש במידע ביומטרי או במצלמות בסביבת עובדים, מומלץ לקבל ייעוץ משפטי לפני ההתקנה.
איך בוחרים מערכת וספק לבקרת כניסה למשרד?
לפני שמשווים הצעות, כדאי להעביר לכל ספק את אותה רשימת שאלות ולבקש תשובה בכתב:
- האם הקוראים והבקרים תומכים ב-OSDP עם ערוץ מאובטח, ואילו כרטיסים ואישורי טלפון הם קוראים.
- האם ניתן לייצא את רשימת המשתמשים ואת יומן האירועים בפורמט פתוח, ומה קורה לנתונים בסיום ההתקשרות.
- איך מבטלים הרשאה של עובד שעזב, ותוך כמה זמן הביטול מגיע לכל הדלתות.
- איך המערכת מתנהגת בניתוק אינטרנט ובהפסקת חשמל.
- אילו ממשקים קיימים לאינטרקום, למרכזיית הטלפון, למצלמות ולמערכת משאבי האנוש.
- מי מתחזק את המערכת, מה זמני התגובה לתקלה, ואיך מתבצעים עדכוני אבטחה לקושחה.
התשובות לשאלות האלה מבדילות בין מערכת שתשרת את המשרד שנים רבות לבין מערכת שתחייב החלפה בכל שינוי. טלקום אקספרט מלווה את התכנון בצד התקשורתי: תשתית הרשת, הפרדת רשתות, הזנת PoE ושילוב האינטרקום במרכזיית הטלפון.
לתכנון בקרת כניסה למשרד ושילובה ברשת ובמרכזייה: 077-8123111.