אבטחת מידע היא תהליך של הגנה על מידע רגיש מפני גישה, שימוש, חשיפה או חדירה לא מורשים. מידע רגיש יכול לכלול מידע אישי, עסקי או טכנולוגי.
עסקים יכולים להגן על מידע רגיש באמצעות מספר צעדים, כגון:
הקמת תוכנית אבטחת מידע: תוכנית אבטחת מידע היא מסמך המגדיר את המטרות והנהלים של תוכנית האבטחה של העסק.
הדרכת העובדים בנושא אבטחת מידע: העובדים הם המפתח לאבטחת מידע, ולכן חשוב לחנך אותם בנושא זה.
שימוש בתוכנות אבטחה: תוכנות אבטחה יכולות לעזור להגן על מחשבים ורשתות מפני התקפות סייבר.
הצפנת נתונים: הצפנת נתונים יכולה לעזור להגן על נתונים רגישים מפני גישה לא מורשית.
העסק שלך מאובטח? למה חשוב להשקיע בפתרונות אבטחת מידע לעסקים ואיך לבחור את הפתרון הנכון?
✅ התקפות הסייבר, שהפכו נפוצות, חשפו את הבטן הרכה של עסקים בישראל: השתלטות על הרשתות שלהם ואבדן או גניבת כל המידע שלהם.
איך בוחרים ספק שירותי אבטחת מידע, שמביא את הערך הכלכלי הטוב ביותר לעסק בלי ליפול בפח?
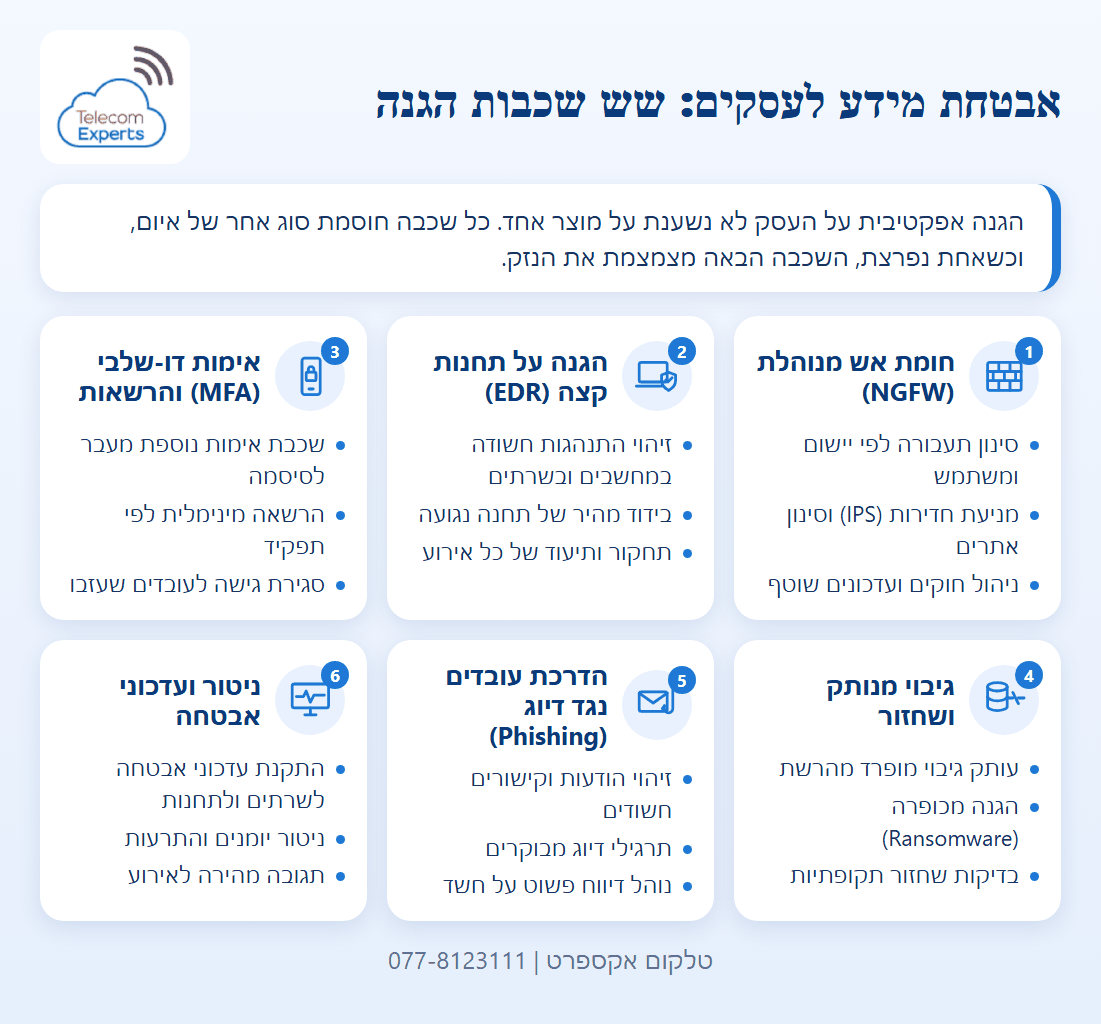
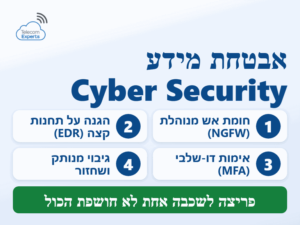
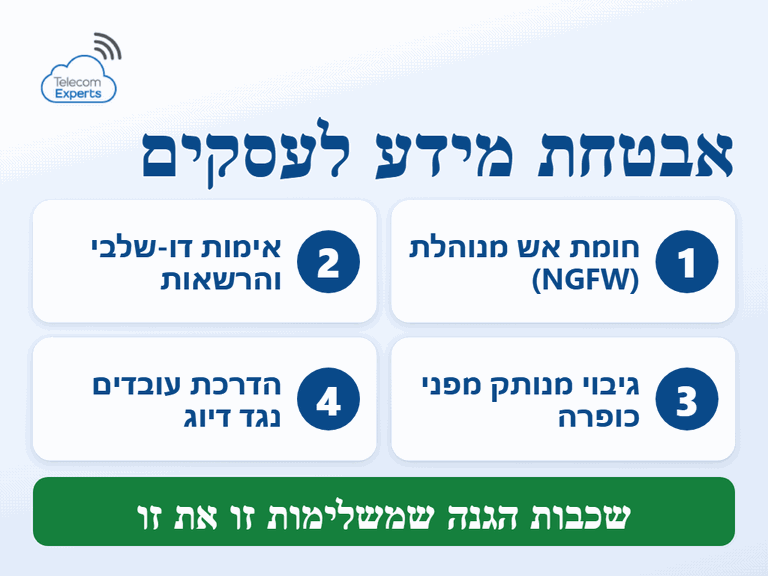
אבטחת מידע לעסקים נשענת על שכבות הגנה שמשלימות זו את זו, כך שפריצה לשכבה אחת לא חושפת את כל הארגון. שש השכבות הן חומת אש מנוהלת (NGFW), הגנה על תחנות קצה (EDR), אימות דו-שלבי (MFA) וניהול הרשאות, גיבוי מנותק ושחזור מפני כופרה, הדרכת עובדים נגד דיוג (Phishing), וניטור ועדכוני אבטחה שוטפים.
עסקים רבים למדו על בשרם, שמערכות אבטחת המידע לרבות כל מערכות ה-Firewall וה-Anti-Virus הוותיקות, שקיימות במערכות שלהם מזה שנים רבות, גם אם הן מתעדכנות באופן שוטף, אין בהן שום תועלת מול סוגי מתקפות הסייבר החדשות.
הבעיה היותר חמורה: כל ההתקנים המחוברים לאינטרנט, שמכונים תחת השם הכולל IoT (ר"ת: Internet of Things), החל ממצלמות אבטחה, דרך טלפוני IP, סנסורים מכל סוג, מערכות של "משרד ועסק חכם" וכלה במרכזיות עסקיות, חשופים למתקפות סייבר. המשמעות: התוקפים יכולים להשתלט עליהם, להוציא מהם את כל המידע, שנאגר דרכם, ואף להשתמש בהם כבסיס להתקפות על עסקים אחרים.
העולם הולך לכיוון של מערכות בקרה ואבטחה המחוברות בענן ולענן. אנו כאן כדי לסייע לך בהחלטה החשובה הזו, אם לעבור לענן באופן מלא או חלקי, גם בתחום הביטחון והאבטחה.
מה החשיבות אבטחת מידע לעסקים?
אבטחת מידע חשובה לעסקים מסיבות רבות, כגון:
הגנה על המוניטין של העסק: פריצה לנתונים עסקיים יכולה לגרום לפגיעה במוניטין של העסק, לפגוע בלקוחות ולגרום להפסדים כספיים.
שמירה על החוק: ישנם חוקים רבים המחייבים עסקים להגן על מידע רגיש, כגון חוקי הגנת הפרטיות. הפרת חוקים אלה יכולה לגרור סנקציות משפטיות.
מניעת הפסדים כספיים: פריצה לנתונים עסקיים יכולה לגרום להפסדים כספיים משמעותיים, כגון הוצאות על תיקון הנזקים, פיצויים ללקוחות ועוד.
שיפור יעילות העסק: אבטחת מידע טובה מסייעת לעסקים לעבוד בצורה יעילה יותר, על ידי מניעת הפרעות לפעילות השוטפת.
אבטחת מידע היא תהליך מתמשך, ולכן חשוב לעדכן את האבטחה באופן שוטף כדי להתמודד עם איומים חדשים.
מה האיומים על אבטחת מידע?
התקפות סייבר, פריצות נתונים וגניבות מידע הם שלושה מהאיומים העיקריים על אבטחת המידע. ניסיונות לפרוץ למערכות מחשבים או רשתות מחשבים כדי לגנוב או להרוס מידע. התקפות אלה יכולות להיעשות על ידי גורמים שונים, כגון קבוצות האקרים, עובדים או ספקים. פריצות נתונים הן מקרים בהם נתונים רגישים נחשפים לציבור הרחב. פריצות אלה יכולות להיגרם כתוצאה מהתקפות סייבר, טעויות אנוש או תקלות טכניות.
גניבות מידע הן מקרים בהם מידע רגיש נגנב על ידי עובדים או גורמים חיצוניים. גניבות אלה יכולות להיעשות על ידי גניבה פיזית של מסמכים או התקנה של תוכנות זדוניות במחשבים.
מהם דרכי הגנה על אבטחת מידע?
אבטחת מידע היא תהליך של הגנה על מידע רגיש מפני גישה, שימוש, חשיפה או חדירה לא מורשים. מידע רגיש יכול לכלול מידע אישי, עסקי או טכנולוגי.
ישנן מספר דרכים להגן על אבטחת מידע, כגון:
אבטחת רשתות
אבטחת רשתות כוללת את השימוש בפרוטוקולים מאובטחים, חומות אש ומערכות זיהוי חדירה.
פרוטוקולים מאובטחים: פרוטוקולים מאובטחים הם סט של כללים המשמשים להעברת נתונים בצורה מאובטחת ברשת. דוגמאות לפרוטוקולים מאובטחים כוללות HTTPS ו-SSH.
חומות אש: חומות אש הן תוכנות או חומרה המשמשות לחסימת גישה לא מורשית לרשת. חומות אש יכולות לחסום גישה על בסיס כתובות IP, פורטים או פרוטוקולים.
מערכות זיהוי חדירה: מערכות זיהוי חדירה (IDS) הן תוכנות המשמשות לזיהוי התקפות סייבר. IDS יכולות לזהות התקפות על בסיס דפוסים ידועים של התקפות סייבר.
אבטחת מחשבים
אבטחת מחשבים כוללת את השימוש בתוכנות אנטי-וירוס, חומות אש אישיות ומערכות הגנה על סיסמאות.
תוכנות אנטי-וירוס: תוכנות אנטי-וירוס הן תוכנות המשמשות לזיהוי וחסימה של תוכנות זדוניות, כגון וירוסים, תוכנות ריגול ותוכנות כופר.
חומות אש אישיות: חומות אש אישיות הן תוכנות המשמשות לחסימת גישה לא מורשית למחשב. חומות אש אישיות יכולות לחסום גישה על בסיס כתובות IP, פורטים או פרוטוקולים.
מערכות הגנה על סיסמאות: מערכות הגנה על סיסמאות הן תוכנות המשמשות ליצור סיסמאות חזקות ולנהל אותן באופן מאובטח.
אבטחת נתונים
אבטחת נתונים כוללת את השימוש בהצפנה, ניהול הרשאות ופיקוח על תנועת נתונים.
חשוב לציין שאבטחת מידע היא תהליך מתמשך. איומים על אבטחת מידע משתנים כל הזמן, ולכן חשוב לעדכן את אמצעי האבטחה באופן שוטף כדי להתמודד עם איומים חדשים.
ניהול אבטחת מידע לעסקים
הנה כמה המלצות לניהול אבטחת מידע לעסקים:
הקמת תוכנית אבטחת מידע: תוכנית אבטחת מידע היא מסמך המגדיר את המטרות והנהלים של תוכנית האבטחה של העסק. תוכנית אבטחת מידע טובה צריכה לכלול את כל הגורמים החשובים לאבטחת מידע, כגון אבטחת רשתות, אבטחת מחשבים ואבטחת נתונים.
הדרכת העובדים בנושא אבטחת מידע: העובדים הם המפתח לאבטחת מידע, ולכן חשוב לחנך אותם בנושא זה. הדרכת עובדים בנושא אבטחת מידע צריכה לכלול מידע על איומים על אבטחת מידע, נהלים לבטיחות מידע ופתרונות אבטחת מידע.
שימוש בתוכנות אבטחה: תוכנות אבטחה יכולות לעזור להגן על מחשבים ורשתות מפני התקפות סייבר. תוכנות אבטחה חשובות כוללות תוכנות אנטי-וירוס, חומות אש, מערכות זיהוי חדירה ומערכות הצפנה.
הצפנת נתונים: הצפנת נתונים יכולה לעזור להגן על נתונים רגישים מפני גישה לא מורשית. הצפנה חשובה לנתונים שנשמרים במחשבים, ברשתות ובענן.
ניהול הרשאות: ניהול הרשאות הוא תהליך של מתן הרשאות גישה למידע רק לאנשים מורשים. ניהול הרשאות טוב יכול לעזור למנוע גישה לא מורשית לנתונים.
פיקוח על תנועת נתונים: פיקוח על תנועת נתונים הוא תהליך של מעקב אחר נתונים שנכנסים ויוצאים מרשת או מערכת. פיקוח על תנועת נתונים יכול לעזור לזהות חריגות שעשויות להיות סימן להתקפה סייבר.
תרגול תוכניות אבטחת מידע: תרגול תוכניות אבטחת מידע יכול לעזור לעסקים לזהות ולתקן כשלים בתוכניות האבטחה שלהם. תרגולים צריכים להתבצע באופן קבוע, כדי להתמודד עם איומים חדשים.
חשוב לציין שאבטחת מידע היא תהליך מתמשך. איומים על אבטחת מידע משתנים כל הזמן, ולכן חשוב לעדכן את אמצעי האבטחה באופן שוטף כדי להתמודד עם איומים חדשים.
המלצות נוספות לאבטחת מידע לעסקים
השתמשו בשירותי אבטחת סייבר מקצועיים: עסקים קטנים ובינוניים עשויים שלא להיות מסוגלים להקצות את המשאבים הדרושים כדי להקים ולתחזק תוכנית אבטחת מידע עצמאית. במקרים אלה, עסקים יכולים לשקול להשתמש בשירותי אבטחת סייבר מקצועיים.
השתמשו בענן מאובטח: הענן יכול לספק עסקים עם דרך נוחה ויעילה לאחסון נתונים. עם זאת, חשוב להשתמש בענן מאובטח כדי להגן על נתונים מפני גישה לא מורשית.
הקפידו על עדכונים: תוכנות אבטחה ורכיבי חומרה צריכים להיות מעודכנים תמיד. עדכונים אלה כוללים לרוב תיקוני אבטחה שחוסמים חולשות ידועות.
היו ערניים להתקפות סייבר: התקפות סייבר מתוחכמות יותר ויותר, ולכן יש להיות ערניים להתקפות סייבר.
על ידי ביצוע ההמלצות הללו, עסקים יכולים להגן על המידע שלהם מפני גישה לא מורשית.
שירותי גיבוי מנוהל בענן כשירות אבטחת המידע
עסקים רבים גם בישראל נוטים לשכוח לתת פתרון לצורך הזה ומזניחים את הטיפול בו.
מתקפות הכופר הנערכות בשנים האחרונות, Ransomware (שפגעו ופוגעות גם במאות רבות של עסקים בישראל), חידדו את ההבדלים בין גיבוי רגיל בענן, לבין גיבוי בענן מנוהל.
בהתקפת כופר, התוקף מחדיר את הקוד העוין שלו למחשב או מחשבי העסק (או למחשבי עובדיו), ומפעיל את הקוד העוין המצפין את כל התוכן של המחשב (שייפתח רק תמורת תשלום הכופר בביטקוין), ברגע הינתן פקודה ע"י התוקף. בד"כ, התוקף מחכה פרק זמן מספיק (בין שבוע לכמה חודשים), כדי להבטיח, שאם מתבצע גיבוי למחשב הנגוע, הגיבוי הזה יכיל עותק של הקוד התוקף, שיושב לו בשקט ומסתתר במערכת (כולל במערכת הגיבוי הישנה), עד מועד קבלת פקודת התקיפה.
לכן, מי שהותקף ולא מוכן לשלם כופר ומנסה לשחזר את המחשבים מעותק הגיבוי, שביצע בענן, מגלה, שהבעיה שלו לא נפתרה, כי גם עותק הגיבוי שלו מכיל את הקוד העוין, שממשיך ומצפין את המחשב, דורש כופר וחוסם את פעולתו.
לעומת זאת, מי שמבצע גיבוי בשירות ענן מנוהל, הגיבוי, שמתבצע בענן, נבדק היטב ע"י ספק שירותי הגיבוי המנוהלים, ממש לפני הגיבוי, לוודא, שאין בגיבוי קוד עוין או איזה קוד חשוד מכל סוג. כך, מחזירים תוך מספר דקות את העסק לפעילות תקינה ללא שום קוד עוין.
למה בכלל צריך שירותי גיבוי בענן מנוהלים?
ככל שהטכנולוגיה מתקדמת ומתפתחת, חיינו הופכים יותר ויותר לתלויים בה. אנו מנהלים אותם על גבי רשת המחשבים שלנו. כחלק מכך עולה חשיבותו של נושא הגיבוי. כאשר מידע חשוב הופך להיות מתועד באופן וירטואלי ודיגיטלי, אנו חייבים ליצור לו גיבוי, שיהווה עותק במידה והמידע יימחק מסיבה כלשהי.
בעבר, היה נהוג לשמור גיבויים על גבי מדיה קשיחה, אך הבעייתיות בכך היא, שגם המדיה הקשיחה עלולה להינזק וכך גם הגיבוי שלנו ייעלם. אפשר לגנוב בקלות מדיה קשיחה. כך, שאם העסק נופל מכל סיבה (שריפה, הצפה, רעידת אדמה, התקפת טרור, שביתה פראית, מלחמה, ניתוק קווי התקשורת וכיו"ב), הגיבוי בענן ממשיך להתקיים וניתן להמשיך ולעבוד (ולתת שירות) מרחוק מהגיבוי הנמצא בענן.
מהם הפתרונות הנמצאים בשוק לשירותי גיבוי בענן מנוהלים?
השירותים של "גוגל דרייב", SugarSync, Syncplicity, Box, TresorIt, OneDrive של מיקרוסופט, Degoo, Mozy, MEGAsync, Actifile ועוד עשרות שירותים דומים, וכמובן האבות המייסדים בדרופבוקס (Dropbox), הפכו לשימוש יומיומי בקרב משתמשי קצה בכל רחבי העולם ומהווים בסיס נרחב לא רק לגיבוי, אלא גם לשיתוף קבצים לצורך עבודה משותפת ועוד.
למעשה, כל מי שמשתמש בסמארטפון או בטאבלט, מפעיל אוטומטית כמה וכמה מערכות גיבוי בענן, בלי שירגיש בכך.
שירותי הגיבוי בענן הללו, משמשים בעיקר לסנכרון ושיתוף קבצים ופחות למטרות גיבוי מידע עסקי והם אינם מנוהלים (כלומר: בעל המידע מנהל אותם, לא ספק שירותי הגיבוי). למשל, הם אינם מספקים פתרון מלא בדמות גיבוי כולל של השרתים והמחשבים, מה שמאפשר שיחזור מלא לא רק של המידע (Data), אלא של מצב השרת \ מחשב כולו (State), על כל מערכת ההפעלה, הקונפיגורציות והיישומים המותקנים עליו.
מה חברת פרטנר מציעה בתחום הגיבוי בענן?
לחברת פרטנר יש Data Center בראש העין, ופרטנר מציעה בו, בין היתר, שירותי גיבוי לענן לכל סוגי העסקים.
השירות, שממותג תחת השם CludUp360, מאפשר לארגון ליהנות מפתרון גיבוי מקיף, הכולל: גיבוי שרתים, Storage, נייחים וניידים. השילוב בין הטכנולוגיות המובילות בעולם לבין הידע המקצועי הרחב והניסיון העשיר של מומחי פרטנר, מבטיח לעסק פתרון גיבוי המותאם במיוחד לצרכים.
ניתן להוסיף לפתרון הגיבוי נתב LTE לצרכי גיבוי סלולרי, שמחירו אצל ספקי התקשורת נע בדרך כלל בין 50 ל-70 ש"ח לחודש.
פתרון גיבוי בענן הוא מאובטח במיוחד, מספק גיבוי לכל סוגי המידע בכל הפלטפורמות.
השחזור מובטח בצורה הכי המהירה האפשרית. ההתקנה מאוד פשוטה ונעשית בד"כ בגישת ה-Agentless, הגיבוי כולו מאובטח ומוצפן קצה לקצה, שירות המספק תמיכה בכלל הנפחים לגיבוי (מגיגות ועד פטות). כל לקוח חדש מקבל את ההתקנה וחודש ראשון במתנה.
שירותי אבטחת מידע נוספים של פרטנר
שירות CloudUp360 הוא שירות אולי הכי חשוב בתחום הגיבוי המנוהל בענן. לפרטנר סדרת שירותים נוספים משלימים לשירות הזה ובכלל זה:
שירות SafeGuard חבילת אבטחת המידע של פרטנר ללקוחות עסקים קטנים ובינוניים כוללת פתרונות אבטחה והגנה הכוללים:
FW רשתי יכולת הגדרת חוקים לפתיחה וחסימה של תעבורה מ/אל הרשת על פי צורכי הלקוח.
Antivirus סינון הגנה וחסימה מפני וירוסים ורוגלות, במהלך הגלישה באתרי האינטרנט.
URL Filtering סינון אתרים בגלישה לפי קטגוריות המותאמות ללקוח.
Anti Fishing שירות המעניק גלישה בטוחה ומסנן אתרים מתחזים שמטרתם לגנוב את זהויות המשתמש.
יתרונות השירות:
מחיר אטרקטיבי בהשוואה ל-FW Appliance. חוסך השקעה של העסק ברכישת ציוד.
תמיכה ותפעול מסופקים על ידי פרטנר וחוסכות מן הלקוח את הצורך לטפל באופן שוטף במוצר האבטחה המידע שלו.
החבילה מספקת ללקוח העסקי הקטן והבינוני את כל שירותי ה- FW הנדרשים לו.
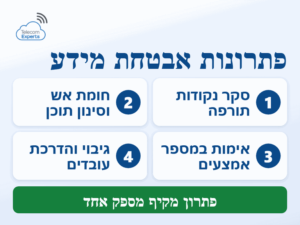
פתרונות אבטחת מידע מתקדמים, CP. מערך פתרונות אבטחת המידע של חברת פרטנר מאפשר למנהל בארגון ליהנות משקט נפשי בכל הנוגע להגנה מפני פריצות, מתקפות סייבר, ריגול תעשייתי, זליגת מידע חשוב, מסווג או בלעדי וגרימת נזקים בלתי הפכים. מגוון הפתרונות המוצעים על ידי פרטנר מאפשר לה להתאים פתרון אבטחת המידע הנכון להגנה משולבת על התשתית הקווית והסלולרית של הארגון. יועצים ומומחים, מהמנוסים בארץ, בתחום האפיון וההטמעה של פתרונות אבטחת המידע וה-Cyber בונים לך הלקוח את פתרון אבטחת המידע הטוב ביותר מבוסס פתרונות של מיטב היצרנים המובילים בתחום: Check Point,Fortinet,F5 Networks. תחומי פעילות עיקריים של השירותים המתקדמים:
הגנה מפני חדירות של האקרים לארגון.
חיבור מאובטח ומוצפן לרשת הארגונית.
הגנה מפני גניבת זהויות (Anti-Phishing).
סינון וירוסים בגלישה.
המדובר בשילוב של מיטב אמצעי ההגנה מפני איומים על הרשת והמידע הארגוני, מתוך ומחוץ לארגון.
למי מתאים גיבוי בענן מנוהל?
נושא הגיבוי הופך לנושא חשוב ביותר כשמדובר בעסקים כלכליים, משום שהמידע של העסק הוא קריטי עבור המשך התנהלותו באופן תקין. כל עסק מחזיק במידע חיוני כמו לדוגמא פרטי הלקוחות והספקים, חוזים, תכניות עסקיות ועוד. לא נרצה שמידע זה ייעלם, משום שלרוב ייקח לנו שנים לאגור אותו מחדש.
בדיוק לצורך זה קיים גיבוי בענן, שמאפשר לנו להבטיח את קיומו של המידע שלנו גם במידה וייעלם מסיבה כלשהי מהמחשבים ומערכות המידע שלנו.
גיבוי בענן מתאים (מעצם תפקידו) לארגונים ובתי העסק הנסמכים על מאגר מידע ממוחשב. אין זה משנה אם הם ממוקדי טכנולוגיה בצורה חלקית, או נשענים על מדיה דיגיטלית מכל סוג שהוא בלבד.
המשתמע מכך הוא, שרובם המכריע של בתי העסק בעולם ובישראל כיום, ייצאו נשכרים משירות גיבוי מנוהלים בענן, במידה והם:
מחפשים פתרון יעיל לנושא ההמשכיות העסקית שלהם (BCP) ומבקשים להתכונן מראש לכל מקרה של סיכון אפשרי למאגר המידע שלהם.
שואפים להתמקד בתהליכי הליבה שלהם ולהשאיר למקצוענים את “כאב הראש” הטכנולוגי הכרוך בניהול הגיבויים.
מבקשים לחסוך משאבים אבל רוצים (או מחויבים) להישאר מעודכנים טכנולוגית, תוך שימוש בתשתית ייעודית המתאימה לצרכיהם באופן מדויק.
לפרטים על השירות שלנו בתחום, ראו את העמוד מערכות ביטחון ואבטחה לעסקים.
שורה תחתונה בתחום בחירת שירותי אבטחת מידע לעסקים
בבחירת ספק שירותי אבטחת מידע, יש להשקיע מחשבה ולקבל החלטות רק לאחר הבנת הצרכים של בעל העסק.
הצרכים של משרד עורכי דין אינם דומים לצרכים של חנות רהיטים, רשת מרכולים, רשות מקומית, חברת הייטק, משרד מומחי ביטוח ופיננסים, או של משרד רואי חשבון.