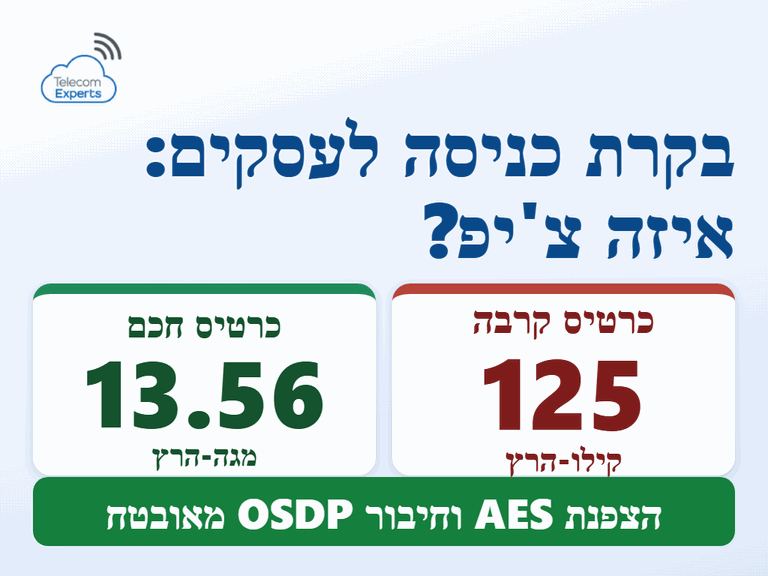
מערכת בקרת כניסה לעסקים טובה בדיוק כמו אמצעי הזיהוי שהיא מקבלת. בקר מתקדם ותוכנה בענן לא יעזרו אם הצ'יפ שבידי העובדים ניתן להעתקה, או אם הקורא שולח את מספר הכרטיס לבקר בלי הצפנה. לכן ב-2026 הבחירה במערכת מתחילה בשאלה איזה אמצעי זיהוי ישמש את העובדים, ורק אחר כך באיזה ממשק ניהול.
המדריך מתמקד בשכבה הזו: סוגי הצ'יפים והכרטיסים, הפרוטוקול שבין הקורא לבקר, תעודות עובד בטלפון, מתי ביומטריה מוצדקת, ואילו שאלות לשאול ספק לפני שבוחרים מערכת. מי שמחפש את התמונה הכללית, מהרכיבים ועד סוגי ההתקנה, ימצא אותה במדריך בקרת כניסה ממוחשבת.
מהו אמצעי זיהוי בבקרת כניסה ולמה הוא קובע את רמת האבטחה?
אמצעי זיהוי (Credential) הוא מה שהמשתמש מציג לקורא כדי להוכיח שהוא רשאי לעבור: כרטיס, צ'יפ במחזיק מפתחות, טלפון, קוד או מאפיין ביומטרי. בפועל, מתקיף לא צריך לפרוץ את התוכנה. מספיק לו להעתיק אמצעי זיהוי תקף או ליירט את המידע בדרך מהקורא לבקר.
לכן אבטחה של מערכת בקרת כניסה לעסקים נבחנת בשלוש נקודות: האם אפשר להעתיק את אמצעי הזיהוי, האם הדרך מהקורא לבקר מוצפנת, וכמה מהר אפשר לבטל אמצעי שאבד או של עובד שעזב.
מקובל לחלק את אמצעי הזיהוי לשלוש קטגוריות: משהו שיש למשתמש (כרטיס, צ'יפ, טלפון), משהו שהוא יודע (קוד), ומשהו שהוא (טביעת אצבע, פנים). כל קטגוריה לבדה חשופה לסוג אחר של עקיפה: חפץ אפשר להעתיק או להשאיל, קוד אפשר למסור, ומאפיין ביומטרי מעורר שאלות פרטיות. לכן בדלתות רגישות משלבים שתי קטגוריות, למשל כרטיס וקוד, וכך מקבלים אימות דו-שלבי (Multi-Factor) גם בדלת הפיזית.
צ'יפים לבקרת כניסה: מה ההבדל בין 125 קילו-הרץ ל-13.56 מגה-הרץ?
רוב הצ'יפים והכרטיסים בישראל שייכים לאחת משתי משפחות, לפי התדר שבו הם פועלים.
כרטיסי קרבה (Proximity) בתדר 125 קילו-הרץ הם הדור הוותיק. הכרטיס משדר מספר קבוע בלי הצפנה, ולכן מכשירי העתקה זמינים ברשת יכולים לשכפל אותו. השיטה מוכרת כבר יותר מעשרים שנה, והיא עדיין מותקנת בעסקים רבים.
כרטיסים חכמים בתדר 13.56 מגה-הרץ תומכים בהצפנה, אבל לא כולם באותה רמה. במשפחת MIFARE Classic, שנפוצה מאוד, חוקרים באוניברסיטה בהולנד חשפו כבר ב-2008 חולשה באלגוריתם ההצפנה שמאפשרת לשכפל כרטיסים. בדורות חדשים יותר, כמו MIFARE DESFire בגרסאות EV2 ו-EV3, ההצפנה מבוססת AES עם אימות הדדי בין הכרטיס לקורא, ואלה האמצעים המקובלים כיום בהתקנות חדשות.
| סוג אמצעי הזיהוי | הצפנה | המלצה להתקנה חדשה |
|---|---|---|
| כרטיס או צ'יפ קרבה 125 קילו-הרץ | אין | לא מומלץ, רק כשלב מעבר |
| כרטיס חכם 13.56 מגה-הרץ מדור ישן | קיימת, עם חולשות ידועות | להחליף בהדרגה |
| כרטיס חכם עם הצפנת AES ואימות הדדי | חזקה, עם מפתחות ייחודיים לארגון | מתאים לרוב העסקים |
| תעודת עובד בטלפון או בשעון | מבוססת רכיב מאובטח במכשיר | מתאים, בתנאי שהקוראים תומכים |
עסק שעובר מכרטיסים ישנים לחדשים לא חייב להחליף הכול ביום אחד. קוראים רב-טכנולוגיים קוראים את שני הסוגים, וכרטיסים משולבים נושאים שני שבבים, כך שאפשר להחליף את הכרטיסים בהדרגה. חשוב לוודא שבסוף המעבר מנטרלים בקוראים את התמיכה בכרטיסים הישנים, אחרת החולשה נשארת.
מה זה Wiegand ו-OSDP ולמה זה חשוב למערכת בקרת כניסה?
גם צ'יפ מוצפן לא מספיק אם הקורא מעביר את המידע לבקר בצורה גלויה. הממשק הוותיק Wiegand שולח את מספר הכרטיס בכיוון אחד ובלי הצפנה, כך שמי שמגיע לחיווט מאחורי הקורא יכול ליירט אותו. הבקר גם לא יודע אם הקורא נותק או הוחלף.
הפרוטוקול OSDP (Open Supervised Device Protocol), שפורסם כתקן הבינלאומי IEC 60839-11-5, עובד על חיווט RS-485, בתקשורת דו-כיוונית ומפוקחת. במצב ערוץ מאובטח (Secure Channel) המידע מוצפן ב-AES-128, והבקר מקבל התראה על חבלה בקורא. מחקרי אבטחה הראו שהגנה מלאה תלויה גם בהגדרה: ההצפנה אינה חובה בתקן, ויש להחליף מפתחות ברירת מחדל ולבצע את התקנת המפתחות בסביבה מבוקרת. במפרט הרכש כדאי לדרוש OSDP עם ערוץ מאובטח פעיל, ולהעדיף מוצרים שעברו את תוכנית האימות של ארגון התעשייה SIA (OSDP Verified).
איך עובדת תעודת עובד בטלפון?
אמצעי זיהוי נייד (Mobile Credential) הוא תעודת עובד שנשמרת בטלפון או בשעון החכם במקום בכרטיס פלסטיק. יש שתי דרכים עיקריות לתקשר עם הקורא: NFC, שבה מצמידים את המכשיר לקורא כמו בתשלום, ו-Bluetooth Low Energy, שמאפשרת פתיחה ממרחק קצר דרך אפליקציה.
המהלך המשמעותי של השנים האחרונות הוא תעודת עובד בארנק הדיגיטלי של מערכת ההפעלה. לפי הסבר התמיכה של אפל, תעודת עובד שנוספה לארנק פועלת במצב מהיר (Express Mode) בלי לפתוח את המכשיר, ומתווספת גם לשעון המצומד. התנאי הוא שהמעסיק משתמש במערכת של יצרן שותף. גם בארנק של גוגל החלו יצרני בקרת כניסה להציע תעודות עובד מאז ספטמבר 2025, בשלב ראשון באזורים מוגדרים.
ב-26 בפברואר 2026 פרסם ארגון CSA את התקן Aliro 1.0, שמגדיר שפה אחידה בין טלפון או שעון לבין קורא ומנעול, ב-NFC, ב-Bluetooth ובשילוב UWB לפתיחה בלי ידיים. אפל, גוגל וסמסונג הודיעו שישלבו אותו בארנקים שלהן. משמעות הדבר לעסק: כשבוחרים היום קוראים, כדאי לשאול אם הם תומכים או ישודרגו לתמיכה בתקן.
יתרונות התעודה בטלפון ברורים: הנפקה וביטול מרחוק, ואין כרטיס פלסטיק שצריך להנפיק, לאסוף ולהחליף. החסרונות: לא לכל העובדים יש מכשיר תומך, צריך פתרון לאורחים ולקבלנים, וחלק מהקוראים הקיימים לא יתמכו בלי החלפה. בעסק קטן, פתיחת שער בשיחת טלפון היא פתרון פשוט, אבל היא מזהה מספר טלפון ולא אדם. ההבדלים מוסברים במדריך אינטרקום סלולרי לפתיחת דלת ושער.
מתי מערכת בקרת כניסה ביומטרית מתאימה לעסק?
כרטיס וטלפון מזהים חפץ. ביומטריה מזהה את האדם עצמו, ולכן היא מתאימה לאזורים שבהם השאלה מי עבר בפועל חשובה במיוחד: חדר שרתים, כספת, מעבדה או מחסן של סחורה יקרה.
מנגד, בישראל מזהה ביומטרי הוא מידע בעל רגישות מיוחדת לפי תיקון 13 לחוק הגנת הפרטיות, והרשות להגנת הפרטיות דורשת שימוש סביר ומידתי, בחינת חלופות והסכמת העובדים. פתרון ביניים מקובל הוא אימות דו-שלבי: כרטיס חכם שבתוכו שמורה התבנית הביומטרית של העובד, וקורא שמשווה בין השניים, בלי מאגר מרכזי. כך מקבלים זיהוי חזק ומצמצמים את הסיכון לפרטיות. ההשוואה בין טביעת אצבע לזיהוי פנים, ודרישות זיהוי החיות, מופיעות במדריך בקרת כניסה עם זיהוי פנים.
איך מנפיקים אמצעי זיהוי לאורחים, לספקים ולקבלנים?
עובדים קבועים הם החלק הקל. האתגר מתחיל באנשים שמגיעים לזמן מוגבל: אורח לפגישה, טכנאי, שליח או קבלן שעובד באתר כמה שבועות. כרטיס זמני שנמסר בקבלה ולא הוחזר הוא אחת הפרצות הנפוצות בכל מערכת בקרת כניסה.
יש כמה דרכים מקובלות לטפל בזה. הראשונה היא הרשאה מוגבלת בזמן: כרטיס או תעודה בטלפון שתקפים רק בתאריכים ובשעות שנקבעו מראש, ופוקעים אוטומטית. השנייה היא קוד חד-פעמי או קוד QR שנשלח לאורח לפני ההגעה ומאפשר כניסה אחת בחלון זמן מוגדר, בתנאי שהקוראים תומכים בכך. השלישית היא פתיחה מרחוק דרך האינטרקום, שבה עובד רואה את האורח ומחליט אם לפתוח, והמעבר נרשם ביומן.
לקבלנים ולעובדי חברות כוח אדם כדאי להגדיר קבוצת הרשאות נפרדת עם תאריך תפוגה, ולקשור אותה לאיש קשר אחראי בארגון. כך הרשאה לא נשארת פעילה אחרי שהעבודה הסתיימה, ותמיד ברור מי אישר אותה.
בקרת כניסה בענן או מקומית: מה לבדוק במערכת מנוהלת רשת?
מערכת מנוהלת רשת, מקומית או בענן (ACaaS, Access Control as a Service), מאפשרת לנהל כמה סניפים ממסך אחד, להנפיק תעודות לטלפון ולקבל התראות בזמן אמת. לפני שבוחרים, כדאי לבדוק ארבעה דברים:
- עבודה בניתוק: הבקר חייב לשמור את ההרשאות אצלו ולהמשיך לפתוח דלתות גם כשהאינטרנט נופל.
- ניהול מפתחות: מי מחזיק את מפתחות ההצפנה של הכרטיסים, הארגון או הספק, ומה קורה בהחלפת ספק.
- אבטחת הממשק: אימות דו-שלבי למנהלים, הפרדת הרשאות, ויומן פעולות של המנהלים עצמם.
- ממשקים: חיבור למערכת הנוכחות ולמשאבי אנוש, כך שעובד שסיים לעבוד מאבד הרשאה אוטומטית, וחיבור לאינטרקום ולמרכזיה לפתיחה מרחוק. אפשרויות השילוב הזה מפורטות במדריך אינטרקום ובקרת כניסה במערכת משולבת.
איך בוחרים מערכת בקרת כניסה לעסקים: אילו שאלות לשאול את הספק?
השאלות האלה חושפות במהירות אם המערכת בנויה לשנים הבאות או לשנים הקודמות:
- אילו סוגי צ'יפים וכרטיסים הקוראים תומכים, והאם אפשר לבטל בהם את התמיכה בכרטיסים לא מוצפנים?
- האם הכרטיסים מוצפנים במפתחות ייחודיים לארגון, ומי מחזיק בהם?
- האם החיבור בין הקורא לבקר הוא OSDP עם ערוץ מאובטח, והאם המוצרים עברו אימות OSDP Verified?
- האם המערכת תומכת בתעודות עובד בארנק הדיגיטלי, ומה התוכנית לגבי Aliro?
- כמה זמן עובר מביטול הרשאה במערכת ועד שהקורא בדלת מפסיק לקבל את האמצעי?
- מה קורה בהפסקת חשמל ובניתוק אינטרנט, ואיך המערכת מדווחת על כך?
- האם יש ממשק תכנות (API) פתוח, והאם אפשר לייצא את המשתמשים והיומנים בסיום ההתקשרות?
מעבר לבקרת הכניסה עצמה, הקוראים והבקרים הם רכיבי רשת לכל דבר: הם צריכים כתובות, מתח PoE, הפרדה ברשת וירטואלית ועדכוני קושחה. טלקום אקספרט מתכננת את שכבת התקשורת הזו ואת החיבור למרכזיה. לייעוץ: 077-8123111.