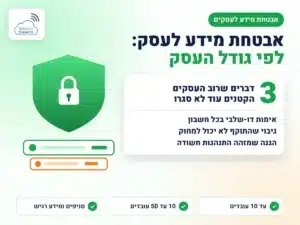
את רוב מתקפות הכופר (תוכנות כופר, Ransomware) על עסקים קטנים עוצרות שלוש פעולות: אימות דו-שלבי בכל גישה מרחוק ובדואר, עדכון שוטף של מחשבים, נתבים ומרכזיה, ועותק גיבוי שהתוקף לא יכול להגיע אליו. הגנה מפני מתקפות כופר אינה מוצר אחד שקונים, אלא כמה שכבות שבודקים פעם בשנה. כשהמתקפה כבר קרתה, מה שקובע אם העסק חוזר לעבוד תוך יום או תוך שבועות הוא איכות הגיבוי, ולא חומת האש.
איך מתקפת כופר נכנסת לעסק?
ברוב המקרים הכופרה לא "פורצת" את חומת האש. היא נכנסת בדלת שמישהו השאיר פתוחה. ארבע דלתות חוזרות שוב ושוב:
- דואר מתחזה. קובץ מצורף או קישור שנראה כמו חשבונית, הודעת משלוח או בקשה מספק. עובד אחד שלוחץ מספיק.
- גישה מרחוק בלי אימות דו-שלבי. שולחן עבודה מרוחק או VPN שפתוחים לאינטרנט עם סיסמה בלבד. סיסמה שדלפה באתר אחר נותנת לתוקף כניסה ישירה לשרת.
- ציוד שלא עודכן. נתב, חומת אש ישנה או מרכזיית IP עם קושחה מלפני כמה שנים. לחולשות מוכרות יש כלים אוטומטיים שסורקים את האינטרנט ומחפשים אותן.
- ספק או טכנאי חיצוני. תוכנת שליטה מרחוק שהותקנה לצורך תמיכה ונשארה פתוחה, עם אותה סיסמה לכל הלקוחות.
מכאן נגזר סדר העבודה: קודם סוגרים את הדלתות, ורק אחר כך קונים כלים.

למה גיבוי רגיל לא מציל מכופרה?
זו הטעות שאני פוגש הכי הרבה בשיחות עם עסקים שנפגעו: "אבל היה לנו גיבוי". כמעט תמיד היה משהו, והוא לא עזר, מאחת משלוש סיבות.
סנכרון הוא לא גיבוי. תיקיית ענן של חבילת משרד משכפלת לענן כל שינוי במחשב, כולל קובץ שהכופרה הצפינה. אחרי כמה דקות גם העותק בענן מוצפן. אפשר לשחזר רק בחלון הזמן הקצר שבו הספק שומר גרסאות קודמות, ואחריו אין לאן לחזור. גיבוי אמיתי שומר גרסאות עצמאיות לפי מדיניות שמירה שנקבעה מראש, לימים, לשבועות ולחודשים.
דיסק שנשאר מחובר מוצפן יחד עם השרת. משרד שמגבה בסוף כל יום לדיסק חיצוני, ומשאיר אותו מחובר, נותן לכופרה גישה גם אליו. התוצאה: השרת והגיבוי מוצפנים באותו לילה.
גיבוי שנגיש מאותו חשבון מנהל נמחק יחד עם המערכת. תוקף שהשיג סיסמת מנהל ברשת לא מסתפק בהצפנה. הוא מחפש קודם את הגיבויים ומוחק אותם. אם מערכת הגיבוי מנוהלת באותו חשבון ובאותה סיסמה, הוא יגיע אליה.
מה כן עובד: חשבון נפרד לניהול הגיבוי, עם אימות דו-שלבי משלו, עותק אחד שאינו מחובר לרשת או שהספק נועל מפני מחיקה לתקופה קבועה, ובדיקת שחזור אמיתית לפחות פעם ברבעון. דיווח "הצליח" מהספק מעיד שהקבצים הועלו ולא שאפשר לפתוח אותם, ולכן מגדירים התראה גם על היעדר דיווח. מכשיר אחסון רשתי (NAS) הוא שכבה מקומית טובה לשחזור מהיר, אבל כשהוא נגיש מהרשת עם סיסמת מנהל משותפת, כופרה מצפינה אותו יחד עם השרתים. הוא משלים עותק מחוץ לאתר ואינו מחליף אותו. מה לבדוק מול ספק הגיבוי מפורט בעמוד על גיבוי בענן לעסקים.
מה עושים ב-24 השעות הראשונות אחרי מתקפת כופר?
הצעדים הראשונים קובעים כמה מהעסק יינצל. הסדר הנכון:
- מנתקים מהרשת, לא מכבים. מוציאים את כבל הרשת ומנתקים את ה-WiFi במחשבים שנפגעו. כיבוי מוחק מהזיכרון ראיות שיעזרו להבין מאיפה נכנס התוקף.
- מתקשרים למערך הסייבר הלאומי בחיוג 119. השירות פתוח לעסקים, והוא נותן הנחיות ראשונות ומידע על סוג הכופרה.
- לא משלמים כופר ולא מתכתבים עם התוקפים לבד. תשלום לא מבטיח מפתח שעובד, ומסמן את העסק כמטרה שמשלמת.
- מחליפים סיסמאות מתוך מחשב נקי, קודם לחשבונות המנהל, לדואר ולגישה מרחוק.
- בוחרים נקודת שחזור בזהירות. כאן קורה הנזק השני: עסק משחזר את השרתים ליום שלפני המתקפה, והכופרה חוזרת, כי הנוזקה כבר ישבה רדומה במערכת כמה ימים קודם לכן. את נקודת השחזור קובעים לפי יומני האבטחה ולא לפי תחושה, משחזרים קודם לסביבה מבודדת, וסורקים לפני שמחזירים לעבודה. לכן גם שמירת גרסאות ארוכה בגיבוי חשובה: היא מאפשרת לחזור מספיק אחורה.
כמה זמן לוקח לחזור לעבודה אחרי כופרה?
זמן ההתאוששות נקבע בעיקר לפי קצב ההורדה של הגיבוי, ולא לפי מהירות הספק שמופיעה בהצעה. טרה-בייט אחד של נתונים בהורדה של 150 מגה-ביט לשנייה, בקצב מלא, הוא כ-15 שעות, לפני התקנת מערכות. לכן מתעדפים מראש מה משחזרים ראשון: תוכנת הניהול ומסד הנתונים, אחר כך תיקיית העבודה הפעילה, ורק לבסוף ארכיון.
שני פרטים נוספים שכדאי לברר לפני שקורה אירוע. הראשון: האם הגיבוי הוא של קבצים בלבד או של תמונת מערכת שלמה. שחזור קבצים בודדים אינו שחזור שרת, ומי שמגבה רק נתונים יצטרך להתקין מחדש מערכת הפעלה, תוכנות והגדרות. השני: אם קו האינטרנט של העסק נפגע באותה תקלה, העותק שבענן אינו נגיש בדיוק כשצריך אותו. בעסק שהזמינות חשובה לו מומלץ עותק מקומי לשחזור מהיר לצד עותק בענן להתאוששות מאסון. הנתון בסעיף הוא חישוב הנדסי, ויש לבדוק אותו מול קו האינטרנט והנפח בפועל.
אילו שכבות הגנה עוצרות תוכנות כופר בעסק קטן?
אין צורך במערך של ארגון גדול. בעסק של 5 עד 50 עובדים, חמש שכבות סוגרות את רוב הדלתות:
- אימות דו-שלבי בדואר, בגישה מרחוק ובכל חשבון מנהל. זו השכבה הזולה והאפקטיבית מכולן.
- הגנה על תחנות קצה (EDR) שמזהה התנהגות של הצפנה המונית ועוצרת אותה, ולא רק אנטי וירוס שמחפש חתימות מוכרות.
- עדכונים אוטומטיים למחשבים, ועדכון מתוכנן לנתב, לחומת האש ולמרכזיה.
- הפרדת רשת. מחשבי הנהלת החשבונות, השרת, הטלפונים ורשת האורחים לא צריכים לראות זה את זה. כך מחשב נגוע אחד לא מגיע לכל הארגון.
- חומת אש מנוהלת עם סינון תוכן, שמישהו באמת מעדכן ובודק.
הרשימה המלאה של שכבות ההגנה לעסק מופיעה במדריך פתרונות אבטחת מידע, וההסבר על שירותי הגנת סייבר של ספקי התקשורת נמצא בעמוד נפרד.
מה לדרוש מספק האבטחה או הגיבוי בחוזה?
ספק שמוכר שירות אבטחה מנוהל או גיבוי בענן צריך לענות בכתב על כמה שאלות, לפני החתימה:
- מה העלות הכוללת לשנה, כולל התקנה, רישיונות, אחסון, שחזור ותמיכה. כך אפשר להשוות בין הצעות ולא רק בין מחירי מנוי.
- מי מחזיק את מפתח השחזור. בגיבוי מוצפן חלק מהספקים מוסרים את המפתח ללקוח בלבד ולא שומרים עותק. אם המפתח נשאר אצל מנהל IT שעזב, הגיבוי אבוד. שומרים אותו בשני מקומות ומתעדים מי מחזיק בו.
- כמה זמן נשמרות הגרסאות, והאם אפשר לשחזר לנקודה מלפני שבועיים או חודש.
- מה זמן התגובה בחוזה לאירוע אבטחה, ומי מטפל בו בפועל, בשעות העבודה ומחוצה להן.
- איך מוגנת הגישה מרחוק של הספק עצמו למערכות שלכם.
- איפה נשמר המידע הרגיש, והאם הוא מופרד משאר המידע עם הרשאות נפרדות.
שורה תחתונה בהגנה מפני מתקפות כופר
עסק לא צריך להיות גדול כדי להיות מטרה. הוא צריך להשאיר דלת פתוחה. אימות דו-שלבי, עדכונים והפרדת רשת סוגרים את רוב הדלתות, וגיבוי מבודד שנבדק קובע אם מתקפה תהיה תקלה של יום או משבר של חודש.
אם אתה רוצה לדעת אם הגיבוי שלך יחזיק מעמד מול כופרה, אני אעבור איתך על המבנה שלו ועל נקודות הכניסה לרשת. 077-8123111