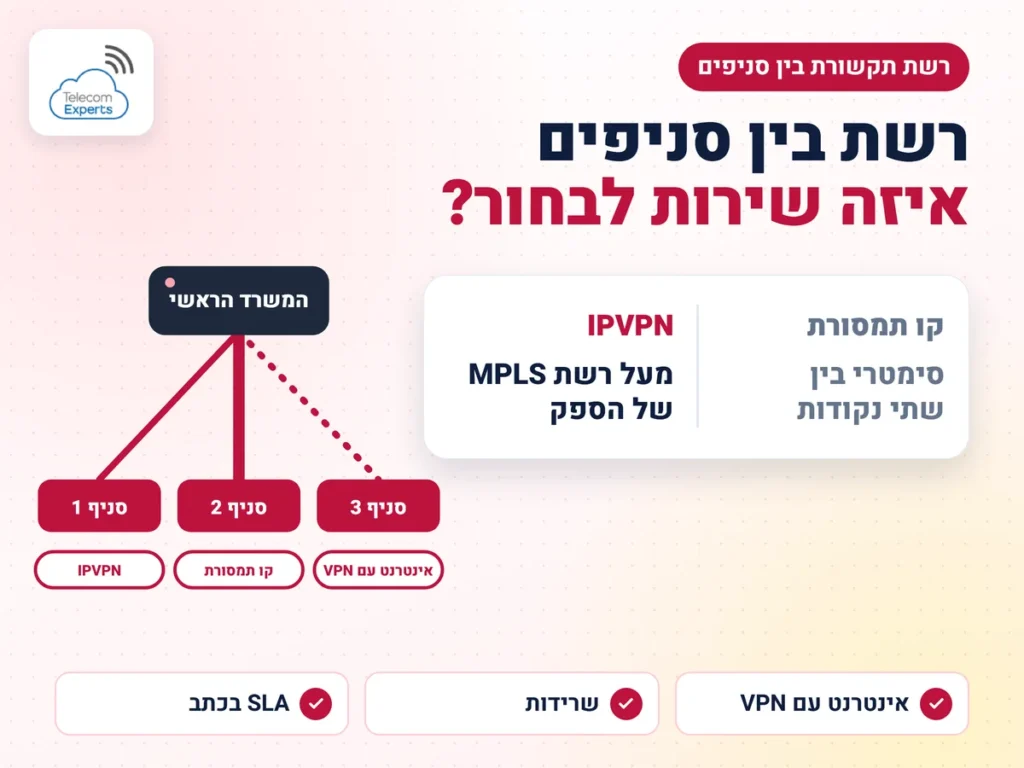
הקמת רשת תקשורת לעסק עם כמה אתרים היא בחירה של שירות WAN (רשת רחבה) שמקשר בין המשרד הראשי לסניפים: IPVPN מעל רשת MPLS של הספק, קו תמסורת סימטרי בין שתי נקודות, או אינטרנט בכל אתר עם VPN. הבחירה נקבעת לפי היישומים שרצים ברשת, כיוון התנועה שלהם והנזק מהשבתה, ולא לפי המהירות הנקובה.
רשת תקשורת מחשבים מורכבת מרשת מקומית (LAN) בתוך כל אתר ומרשת רחבה (WAN) שמקשרת בין האתרים. המאמר עוסק ב-WAN, כלומר בחיבור בין אתרים וחברות. לתכנון הרשת המקומית בתוך המשרד ובחירת אינטגרטור ראו הקמת רשת מחשבים למשרד: איך בוחרים אינטגרטור ומה בודקים.
לפני ההקמה כדאי להכיר את פתרונות התקשורת לתשתיות מחשבים שקיימים היום בשוק, מסיבים ועד רשתות אלחוטיות.
בשוק התקשורת בארץ (וגם בשוק העולמי, אבל בזה ניגע בהמשך), יש מספר ספקי תקשורת עיקריים, בזק, סלקום, הוט ופרטנר, ובצדם ספקי אינטרנט רבים.
שאלות בהם אני נתקל הרבה (וגם טעויות שעולות הרבה כסף….) בתחום הקמת רשתות תקשורת מחשבים
- אילו שירותי תקשורת לקחת?
- איך לחבר את הסניפים למרכז המחשוב?
- האם לרכוש קווי תמסורת? שירותי IPVPN?
- האם לרכוש את השירות מהספק ישירות או לרכוש חבילה מספק האינטרנט?
- האם הנתבים שרכשנו יעשו את העבודה? ומה עם השרידות?
- האם יש לנו שרידות מלאה, ויותר מזה, האם אנחנו באמת צריכים שרידות מלאה (כמו שכולנו יודעים, שום דבר לא מקבלים בחינם)?
שאלות אילו, יש להן היבטים רבים, טכניים ובעיקר כלכליים, שהרי לא כמו ברשת המקומית, ששם רכשנו פעם אחת את הציוד, ובד"כ לא יהיו שם בעיות, ברשת ה- WAN התשלום הוא חודשי, לפעמים עם התחייבות למספר שנים, ובתכנון נכון אפשר לחסוך, והרבה.
הקמת רשתות תקשורת מחשבים: תשובות לכל השאלות
- סקירה על שירותי התקשורת הקיימים בשוק, ועל ספקי התקשורת הגדולים.
- איזה שירות טוב עבורנו? סקירה אפליקטיבית.
- איזה ציוד (נתבים בד"כ) אנחנו צריכים?
- תכנון השרידות ברשת הציבורית.
- קישור מול רשתות בחו"ל.

מהם שירותי התקשורת הקיימים בשוק?
בואו קודם נראה איך מורכבת הרשת. בתמונה אנו רואים את מבנה הרשת הציבורית. כמו שאנחנו רואים, הרשת הציבורית מורכבת משירותי גישה, מיתוג ותמסורת.

רשתות הגישה
אלו יהיו הרשתות והטכנולוגיות המחברות את הרשת הציבורית לאתר הלקוח. כאן למשל יהיו טכנולוגיות xDSL של בזק (או סלקום באזורי תעשיה), CaTV של הוט, סיבים אופטיים בטכנולוגיות שונות (בד"כ Ethernet או SDH) ועוד.
רשתות המיתוג
כאן יהיו שירותים מבוססים MPLS( IPVPNו- L2-VPN), שירותי Ethernet ברשת הציבורית (Carrier Ethernet) וכד'.
רשתות התמסורת
המבוססות טכנולוגיות SDH ו- WDM הוותיקות, ו- Carrier Ethernet שמשמש כיום בשירותים רבים.

ומי מוכר מה? להלן פרוט קצר
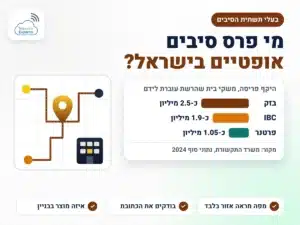
- שירותי גישה (Access Network) נמכרים על ידי ספקי התקשורת בלבד, בזק, סלקום, הוט ופרטנר, עם הבדלים ביניהם. כך למשל לבזק פריסה ארצית רחבה, עם גישה בסיב, בנחושת או במיקרוגל, ולכן גם ספקים אחרים נשענים עליה באתרים מרוחקים. הוט מגיע לרוב האתרים, סלקום ופרטנר מגיעים בעיקר לאזורי תעשיה, הייטק, מרכזיים עסקיים וכד'. אם למשל תרכשו את הפתרון מסלקום, ייתכן בהחלט שלרוב האתרים יגיעו ברשת שלהם, ולאתרים המרוחקים יגיעו באמצעות רשת בזק (וגם להיפך). בשנים האחרונות חברות מאיצות את הגישה בסיבים לבית המנוי, ובחלק מהאזורים תהיה פריסת סיבים גם של פרטנר וסלקום. לחברות האינטרנט אין רשתות גישה משלהן, וכאשר תרכשו שירותי WAN מספק אינטרנט, ספק האינטרנט ירכוש את הגישה מאחד הגדולים
- שירותי מיתוג (Switching Network)נמכרים על ידי ספקי התקשורת וספקי האינטרנט. כך למשל, תוכלו לרכוש שירותי IPVPN מספק אינטרנט, כאשר הקישור אליכם הוא ברשת בזק, סלקום וכד'.
- שירותי תמסורת (Transmission Network) נמכרים על ידי ספקי השירות בלבד, בתוך הרשתות שלהן עצמן, בינן לבין עצמן, וגם ללקוח. כך למשל, כאשר אנו רוכשים "קו תמסורת" אנחנו למעשה עוקפים את רשתות המיתוג, ומתחברים ישירות לשדרה של ספק התקשורת. האם זה טוב או לא? נראה בהמשך.


איזה שרות טוב עבורנו: סקירה אפליקטיבית
איזה שירות טוב עבורנו? השאלה איזה יישומים עובדים אצלנו ברשת. בוא נדבר קצת על יישומים, וכמובן שישנם רבים כאלה.
איזה סוגי יישומים קיימים (רשימה חלקית), ואיזה תנועה הם מייצרים:
- העברות קבצים העברות קבצים מסוגים שונים, כולל דוא"ל, FTP, שיתוף קבצים (מייקרוסופט, סמבה, NFS ואחרים), הינה האפליקציה הפשוטה ביותר. כאן, כמה שיותר רוחב פס, נקבל מהירות יותר גבוהה. מצד שני, אלו לא יישומים קריטיים, כלומר אם נעביר קובץ, או דוא"ל, ובמקום ב- 5 שניות יעבור ב- 8 שניות, לא בטוח שנרצה לשלם יותר כדי שיעבור ב-5.
- גלישה באינטרנט כאן התנועה היא "קופצנית". נראה עליות וירידות מהירות, כאשר כל פתיחת עמוד נראה קפיצה לכמה מאות Kbps, ואפילו Mbps או עשרות Mbps בודדים (תלוי בכמות הגרפיקה בעמוד שהעלינו). במידה ומורידים קבצים גדולים (סרטים, מסמכים, תמונות וכד', אופי התנועה יהיה דומה יותר להעברת קבצים).
- טלפוניה רוחב פס נמוך, תלוי בסוג הדחיסה (בד"כ עשרות Kbps עד 95Kbps), קבוע, וסימטרי, עבור כל שיחה פעילה.
- בסיסי נתונים (CRM, ERP וכד') כאן הנושא מורכב, ותלוי גם בכמה תנועה ה- DB מעביר בין ה- Client ל- Server, וגם באופן העבודה. אם ה- DB מעביר כמות גדולה מאוד של מנות (מאות עד אלפים) כדי לקבל תשובה לשאילתה, ובכן, אף רשת לא תעביר את זה כמו שצריך. במקרה זה, תמיד אפשר לעבור לגישה ב- Web ל- DB (קיים ברוב המערכות), שתיקח רוחב פס נמוך מאוד, ואם לא קיים, אז ניתן לבחון את נושא ה- MS-TS או Citrix. לא תמיד, אם כחלק מה- DB מקבלים תמונות, לא בטוח ש- MS-TS יעזור. אולם אם ה- DB יעיל, ויעברו עשרות מנות עבור אותה מטרה, וזה תלוי במתכנתים, אז תעבדו בקלות מעל כל קו תקשורת. במקרה זה, אין כל בעיה, תעבדו Client-Server, והכול יהיה בסדר.
- Microsoft Terminal Server (MS-TS), Citrix, Meta-Frame וכד', כאן אין משהו חד-משמעי, וכל מי שמספר לכם שתתקינו MS-TS או Citrix, וכל בעיותיכם ייפתרו, ובכן, שיבדוק את דבריו. ביישומים אלו, מה שעובר על הקו זה שינויים בתצוגה. אם יש מעט שינויים (למשל מסך לא גרפי בתוכנת DB) תקבלו רוחב פס נמוך. אבל אם התוכנה היא גרפית (למשל צפייה בתמונות כחלק מהאפליקציה), או שאנחנו מסתכלים על מסמכי Word, או מצגות Power point, כל Client ייצר לנו מאות kbps, ואם אתם מתכוונים לראות סרטים באתרי חדשות מעל MS-TS או Citrix, ובכן, תכינו את הארנק. כמובן שביישומים אלו רוחב הפס הנצרך הוא אסימטרי באופן מובהק, ואין טעם לקחת קווים סימטריים יקרים כאשר אנחנו עובדים באופן זה. הרבה פעמים אני רואה שלוקחים קווי תמסורת כי הם "יותר יציבים", "יותר טובים", "רוחב הפס רק שלנו" ושאר פנינים, כאשר מה שאנחנו צריכים זה חיבור אסימטרי פשוט וזול (לרוב זול משמעותית מקו תמסורת סימטרי) עבור יישומים אלו.
- מצלמות אבטחה, שיחות ועידה, רדיו ומולטימדיה מסוגים שונים, כאן הנושא פשוט, תלוי ביישום, ובעיקר ברזולוציה.
דוגמאות לדפוסי תנועה ברשת תקשורת
דוגמא לגלישה במחשב ביתי

דוגמא לעבודה ב- MS-TS

בתמונה זו שימו לב שהתנועה המשמעותית הינה בכיוון ה- Down-Stream (קו כחול), בעוד התנועה בכיוון ה- Up-Stream (קו ורוד) היא זניחה.
דוגמא לעבודה במספר יישומים

כאן אנחנו רואים למשל יישום דוא"ל שסותם את הקו לכ- 30 שניות, בעוד תנועה של DB היא "קופצנית" ולא גורמת לכך.
טוב, אז מה עושים? עושים חשבון פשוט
- נרכז את כל היישומים שעובדים אצלנו ברשת בטבלה, נרשום רוחב פס, כיוון, כמה תחנות צורכות את רוחב הפס, ומתחילים לחשב.
- עבור אפליקציות שרוחב פס שלהן ידוע, או ניתן לבדיקה (באמצעות WIreshark, תוכנת SNMP Netflow או כל כלי אחר), רושמים את רוחב הפס, וכיוונו.
- בסיסי נתונים, בד"כ 100-200Kbps עבור כל Client פעיל יספיקו. בכל מקרה ביישומים אלו עדיף לבצע מדידה לפני הזמנת הקווים.
- עבור גלישה באינטרנט, דוא"ל, שיתוף קבצים וכד', "ככל אשר ידבנו ליבו". במילים פשוטות, לא נשקיע כסף כדי שהמשתמשים יגלשו מהר יותר. ניקח מה שצריך עבור היישומים הקריטיים, ועוד קצת רזרבה ל"שעשועים". במידה וגלישה היא חלק קריטי מהעבודה (משרד פרסום שעוקב אחרי דוגמאות ומתחרים, עיתונות שמחפשים חדשות בעולם וכד), ניקח הרבה רזרבה, כל עוד זה לא קורע אותנו בכיס כמובן. אם משתמשים רואים טלוויזיה ו/או שומעים רדיו וכד', נוכל אח"כ לחסום את זה בקלות ב- FW.
ואיזה סוגי שירותים נמכרים על ידי ספקי השירות (SPs)? בקצרה. כל ספק שירותים ישמח לתת לכם הסבר מפורט.
- שירותי תמסורת קווי SDH סימטריים, ברוחבי פס בכפולות של 2Mbps, כפולות של 45Mbps, 155Mbps ויותר.
- שירותי Ethernet- שירותים אלו מתבססים על טכנולוגיית Carrier Ethernet (נקרא בעבר Metro Ethernet), שזה אותו ה- Ethernet שאנחנו מכירים, שעבר "הסבה" ושיפורים (גדולים) ברשת הציבורית. כאן נקבל קווים סימטריים של 10Mbps, 100Mbps, 1Gbps או כל קצב אחר שמשווק על ידי הספק. הטכנולוגיה מאפשרת כל קצב, השאלה מה השיווק מוכר.
- שירותי IPVPN, שירותים באמצעות רשת ה- MPLS, המאפשרים קישור ברמה 3 בין הסניפים, ברוחבי פס נמוכים עד גבוהים מאד (תלוי מה מוכר השיווק, שוב- הטכנולוגיה מאפשרת הכול), בקווים סימטריים או אסימטריים. שירות זה אינו גישה לאינטרנט, שמו הוא IPVPN, וזהו שירות מעל רשת MPLS של ספק התקשורת.
- שירותי L2-VPNs, שירותים ברמה 2 מעל רשת ה- MPLS. בארץ פחות נפוץ.
ואילו שירותים זמינים מספקי האינטרנט (ISPs)?
- קודם כל, גישה לאינטרנט, ובאמצעותה קישור בין סניפים. כך למשל אם ניקח קווים של 0.5/5Mbps לאינטרנט, למעשה התחברנו לספק האינטרנט (באמצעות רשתות הגישה של בזק / סלקום /הוט / פרטנר), וכמובן שהוא יוכל לחבר גם בין הסניפים שלנו, ולא רק לאינטרנט.
- שירותי IPVPN, בצורה זו, הקימו ספקי האינטרנט רשתות MPLS משלהם, אליה הם מחברים את הלקוח באמצעות רשתות הגישה כאמור לעיל.
איזה שירות מתאים למה
| שירות | מתאים כש… | מה בודקים לפני שמזמינים |
|---|---|---|
| IPVPN מעל רשת MPLS של הספק (שכבה 3) | יש כמה סניפים שכולם צריכים לתקשר זה עם זה, כולל קול ויישומים רגישים, ונדרשים עדיפות לתעבורה (QoS) ו-SLA | התעבורה אינה מוצפנת כברירת מחדל, ובנתב מנוהל עשויה להיות לספק גישה להגדרות ולסיסמאות. אותו קצב נמכר גם ברמות שירות שונות, והפער נראה רק במחיר |
| קווי מטרו (Carrier Ethernet, שכבה 2) | יש קישורים קבועים וברורים, למשל בין שני אתרים מרכזיים או בין משרד למרכז נתונים | הממשק והקצב בשני הקצוות, והאם נדרש קישור ברמה 2 או ברמה 3 |
| קו תמסורת סימטרי | עוברת תנועה כבדה וקבועה בשני הכיוונים, למשל שכפול נתונים בין אתרים | העלות גבוהה, והקו אינו מוצדק ליישומים אסימטריים כמו עבודה מול שרת מסופים |
| אינטרנט בכל אתר עם VPN | הסניפים קטנים, התנועה קלה או שהקישור אינו קריטי | אין התחייבות לאיכות, והאיכות נקבעת לפי קצב ההעלאה בקו החלש. נדרש ציוד VPN בשני הקצוות |
| שני קווים אסימטריים משני ספקים | עסק קטן שרוצה שרידות במחיר נמוך יחסית | אין רוחב פס מובטח ואין SLA, והכתובות הציבוריות אינן עוברות בין הקווים |
הקמת רשתות תקשורת מחשבים: מספר שאלות שעולות:
- האם לקחת ספק שירות (Service Provider), בזק / הוט /סלקום / פרטנר, או ספק אינטרנט (ISP, Internet Service Provider) שישתמש בספקי השירות? ובכן יתרונות וחסרונות לשניהם. בסופו של דבר, תראו מה אתם מקבלים, כמה זה עולה, ואם אתם לא נופלים בין הכיסאות (בפתרון משולב). להבדלים בין סוגי החיבור ולבחירת קו ראו אינטרנט לעסקים: מה זה, אילו סוגי חיבור יש ואיך בוחרים.
- שירותים נוספים, שירותי FW, אינטרנט, אנטי-וירוס לסוגיו וכד', שוב כמה זה עולה, מה מקבלים, ומה איכות השירות שאותה מקבלים.
- במי לבחור? ובכן, תשאלו, תקבלו ממליצים, תדגמו, כל פעולה שכולנו עושים כדי לקבל שירות טוב יותר. ואל תתחייבו לשנים רבות קדימה. כאשר בכל משתנה כל כך מהר, תתחייבו לשנה-שנה וחצי, לא יותר.
איזה ציוד לקחת
ובכן, איזה נתבים לקחת? כאן יש טעות נפוצה, שמי שמוכר לכם את הנתבים שמחים לנצל. ועכשיו ניכנס קצת לחישובים (ואבקש את סליחתכם על כך ….).
אז איזה נתב לקחת? בואו נראה את החישוב. אם למשל רכשנו קו של 100Mbps, שהוא רוחב פס נפוץ היום, באיזה נתב נצטרך?
בואו נראה מה קיים. אם למשל יש לנו נתב שלפי הנתונים יכול להעביר 40,000pps (Packet Per Second), האם הוא יספיק, או צריך להזדרז ולרכוש חדש?
אם נחשב לפי גודל מנה מינימאלית של 64Bytes נקבל (וזה הנתון שיציגו לנו):
100Mbps (Line BW) / (64*8) [bits/packet] = 195,000 pps
ואם נחשב לפי גודל מנה מקסימאלית של 1518Bytes נקבל:
100Mbps (Line BW) / (1518*8) [bits/packet] = 8,000 pps
ובכן, מה נכון? תלוי ביישום. אם אנחנו עובדים במנות קטנות, למשל שיחות טלפון, אז החישוב ראשון נכון. ואם אנחנו עובדים Web, Mail וכד', החישוב השני נכון. ואם אנחנו עובדים DB, MS-TS וכד', אז האמת נמצאת איפשהו באמצע.
ומה נכון? תנטרו את התנועה על הקו. רוב הסיכויים, שבמקרה של עומסים קיצוניים, תגיעו לכמה אלפי PPS, אלא אם אתם עובדים הרבה עם וידאו, שיחות טלפונים במאות וכד'. בסופו של דבר, שוב, תבדקו את הקווים ואת הנתבים לפני שאתם רצים לרכוש נתבים חדשים.
האם עסק שהאפליקציות שלו בענן צריך רשת בין סניפים?
לא תמיד. עסק שהמערכות שלו כבר בענן ציבורי ושהסניפים עובדים מולן דרך האינטרנט עשוי לא להזדקק ל-IPVPN או לקו תמסורת בין האתרים, והדרישה עוברת מהקישור בין הסניפים אל האיכות והזמינות של האינטרנט בכל סניף. לפני שמזמינים רשת פרטית ממפים איפה כל יישום יושב ואיזו תעבורה עוברת בין האתרים בפועל: קול, וידאו, שכפול נתונים או גישה לשרת מרכזי.
מרכזיה בענן: הקול עובר לאינטרנט של כל סניף
במרכזיות ישנות הסניפים קושרו לרוב ברשת פרטית. במרכזיה בענן שיחות בין סניפים עוברות באינטרנט, ולכן מה שקובע הוא קצב ההעלאה בכל סניף והעדיפות לקול (QoS) בנתב, כדי ששיחה לא תיפגע מהורדה גדולה. בודקים גם מה קורה לטלפוניה כשהקו נופל: גיבוי סלולרי או העברת שיחות לניידים. ההשוואה בין חבילה משולבת לבין שני ספקים נפרדים מפורטת במדריך תשתית אינטרנט וטלפוניה לעסק: חבילה משולבת אחת או שני ספקים נפרדים.
סניף עם קופות: זמינות חשובה יותר מרוחב פס
תקשורת קופות וסליקה תופסת מעט רוחב פס, והצורך בסניף כזה הוא יציבות. לכן מתכננים אותו לפי זמינות (קו שני או גיבוי סלולרי) ולפי הפרדה בין תעבורת הקופות, הטלפוניה והאורחים, ולא משלמים על קצב שאין בו שימוש.
תכנון השרידות הקמת רשתות תקשורת מחשבים ברשת הציבורית
ובכן, איך מתכננים שרידות? עבור כך, צריך לבדוק:
- כמה השרידות חשובה? האם יקרה אסון אם נתנתק למספר שעות, עד יום שלם (זה בד"כ זמן ממוצע לתקלה ברשת ה- WAN)? האם יש לנו תוכנית פעולה חליפית למצב זה או שחייבים קווי גיבוי שיכפילו את המחיר?
- האם גיבוי חלקי מספיק? למשל האם בזמן תקלה חיבור מחשב אחד בסניף המרוחק, במקום כל הסניף יספיק?
- על מה אנחנו רוצים להגן?
- אם אנחנו רוצים להגן כנגד תקלה ברשת, דרושה לנו רשת חליפית, ועדיף של ספק אחר.
- אם אנחנו רוצים להגן על נפילה בציוד (שבד"כ לא יקרה, אם נדאג למזגן, והגנה מקפיצות מתח …), נשתמש בשרידות בין נתבים, HSRP/VRRP.
- האם גיבוי סלולארי יעבוד? האם יספיק?
- האם הגיבוי שרכשנו הינו בנתיבים נפרדים לכל אורך הקו? האם לא יצרנו מצב, שרכשנו קו ראשי וקו גיבוי משני ספקי תקשורת שונים, אבל שניהם מגיעים דרך אותה צנרת כניסה לבניין הראשי (ואז יבוא הטרקטור ….).
- מה רמת שרידות לאתר מרכזי? לאתר גיבוי? לסניף? כמה שווה לנו להשקיע בכך?
- מה רמת השרידות לאינטרנט? האם החיבור לאינטרנט קריטי? עבור גלישה? עבור דוא"ל? אמר לי מישהו לא מזמן, שאינטרנט זה השירות הכי חשוב בארגון. כל עוד יש אינטרנט, אף משתמש לא יתלונן גם אם כל הרשת תקרוס, כי אפשר לגלוש……
שרידות בפועל: מסלול, כתובות וגיבוי סלולרי
שרידות אמיתית דורשת מסלול פיזי נפרד ולא רק ספק אחר: ברשת סיטונאית שני ספקים עשויים לרוץ על אותו סיב, ולכן שואלים על מסלול הכניסה לבניין ועל נקודות כשל משותפות. נקודה נוספת היא הכתובות הציבוריות. כתובת שהספק הקצה אינה עוברת לספק אחר, ובמעבר לקו גיבוי בלי BGP או תכנון כתובות, שירותים נכנסים כמו שרתים חשופים ו-VPN מבוסס כתובת עלולים להפסיק לעבוד גם כשהתעבורה היוצאת ממשיכה. פתרונות נהוגים הם כתובות משני הספקים עם DNS שמתעדכן, ביטול החשיפה הישירה, או טווח כתובות עצמאי עם BGP כשהשרתים קריטיים. גיבוי סלולרי מתאים לקול ולעבודה בסיסית, אך הוא נבדק לרוב רק בעת ההתקנה, ולכן קובעים בדיקת מעבר יזומה כמה פעמים בשנה ומי אחראי עליה.
SLA: מה כתוב ומה נחתם
אמנת שירות פומבית של ספק היא בדרך כלל יעד שהספק רשאי לשנות, ולא התחייבות. SLA מחייב הוא נספח חתום עם זמני הגעה ותיקון, שעות פעילות וזיכוי. בודקים גם את ההחרגות, שכוללות לעיתים תקלות ארוכות (קרע סיב, תשתית של ספק אחר, כוח עליון), ואת תקרת הפיצוי, שמוגבלת לעיתים לתשלום חודשי אחד. לכן ההגנה המעשית היא קו שני על תשתית אחרת ולא הפיצוי.
הקמת רשתות תקשורת מחשבים: סיכום
תבדקו מה חשוב לגבות, ותגבו רק אותו. הכינו תכניות ותסריטי מגירה לזמן תקלה, ותבדקו את הגיבויים. קווי גיבוי, נתבים כפולים, כל זה לא יעבוד אם לא תבדקו בפועל מקרים של נפילה.
קשר מול רשתות בחו"ל
ומה קורה במקרה של קשר לסניפים שלנו בחו"ל? במקרה זה, מספר אפשרויות. כמובן, שהדרך הסבירה ביותר, וגם הזולה ביותר, הינה קישור מאובטח דרך האינטרנט (Site-to-Site VPN). במקרה זה, נקבל קישור סביר, במחיר זול מאוד, ועלויות ראשוניות בלבד, FWs.
האם זה מספיק? לא בהכרח. כמו שכולנו יודעים, האינטרנט אינו טווח אמין. אם נוכל להסתדר מדי פעם עם נפילות, לא נורא. אם הקישור הינו קריטי, גם כאן נצטרך ללכת לשירותי תקשורת בינלאומיים, וכאן נוכל לפנות לכם אחד מהספקים הבינלאומיים, ולקבל הצעות (MPLS בינלאומי או קווי תמסורת).
בקווים בינלאומיים מומלץ להימנע מהתחייבות ארוכת טווח, כי ההצעות והמחירים משתנים בין ספקים ובין תקופות. בבדיקת ההצעות שמים לב שמקטעים מחוץ לישראל מוחרגים לעיתים מההתחייבות בחוזה, ושהמחיר נקוב לעיתים בדולר.

מחפשים ליווי מקצועי בבחירה ובהקמה? מהנדסי תקשורת של טלקום אקספרט, עם מעל 25 שנות ניסיון, מלווים עסקים בתחום תכנון והקמת תשתיות תקשורת ומחשוב, מהאפיון ועד ההפעלה.