מהו תיווך אבטחת גישה לענן? פתרונות תקשורת ואבטחת מידע לעסקים

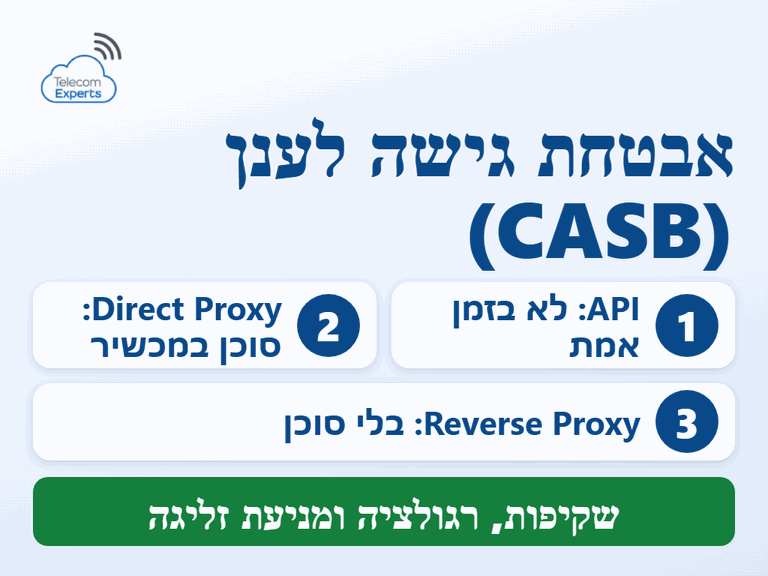
שלושה סוגי מוצרי אבטחת גישה לענן (CASB): חיבור API, Direct Proxy עם סוכן ו-Reverse Proxy בלי סוכן

תיווך אבטחת גישה לענן, נקודת הביקורת בין אפליקציות ענן לבין הארגון. ישנם מספר דאגות כאשר עוברים להשתמש באפליקציות ענן.

4 דקות קריאה · עודכן נובמבר 2026
תוכן עניינים

מוצר CASB הוא בעצם רכיב ענני אשר יושב בין הארגון, בין העובדים בארגון לא משנה מה מיקומם הפיזי, לבין כל אפליקציות הענן הקיימות. דבר זה יכול לספק שקיפות, עמידה ברגולציות, הגנה מאיומים וסייבר, הגנה על המידע ומתן שליטה למניעת זליגת מידע (קבצים וכו') ועוד'.

תיווך אבטחת גישה לענן, נקודת הביקורת בין אפליקציות ענן לבין הארגון.

ישנם מספר דאגות כאשר עוברים להשתמש באפליקציות ענן, בין אם הן מנוהלות ובין אם לא.

  1. מה עתיד הענן שלכם? ואיזה מידע יוצא לעולם?
  2. איך מאבטחים את המידע שעובר לענן? (פרטי/פומבי)
  3. מי יכול לגשת אליו ? יש צורך ב-DLP?
  4. איך מאבטחים גישה של BYOD לענן בצורה מאובטחת?
  5. גוף בריאות? גוף פיננסי?
    1. האם אתם עומדים ברגולציות? HIPAA, PCI, GDPR ?
  6. מה עם IAAS ? איך מגינים על האפליקציות ?
  7. איך מתמודדים עם-Shadow IT?
  8. עובדים עם 365? צריך לשים לב ש-365 שומרים CACHE של הסיסמאות בעת גישה ישירה, גם אצלם וגם מקומית במחשב.

אפליקציות ענן ארגוניות מתחלקות לשני קטגוריות

  • Company Managed Applications: Office365 \ Sales Force \ G-suite.
  • Unmanaged Personal Applications: Twitter \ Facebook \ Dropbox.

בעבר שימשו מוצרי Legacy מקומיים להגנה ארגונית, אך בימינו דבר זה כבר לא מספיק.

חיבור ה-Redirect של המידע אל עולם ה-CASB ולא בצורה ישירה, לרוב נעשה ע"י שימוש ב-SAML, פרוטוקול ייצוא של אפליקציות מנוהלות אשר מאפשר למוצרי ה-CASB לנתב את כל המידע אליהן במקום שהן יגיעו בצורה ישירה.

ובכך מוצר ה-CASB עונה על כל הצרכים של העולם החדש, דבר שמוצרי ה-Legacy של העולם הישן כבר אינם יכולים להגן.

דבר נוסף הוא שליטה על אפליקציות לא מנוהלות ממכשירים מנוהלים, מושג זה נקרא Shadow IT והוא מגדיר את העבודה הלא פרודוקטיבית, מסוכנת, ולעיתים קריטית של עובדים ארגוניים על מחשבים ארגוניים אל מול אפליקציות לא מאובטחות דוגמת Facebook.

(מענה זה בדר"כ מטופל ע"י מוצר ה-Firewall הארגוני).
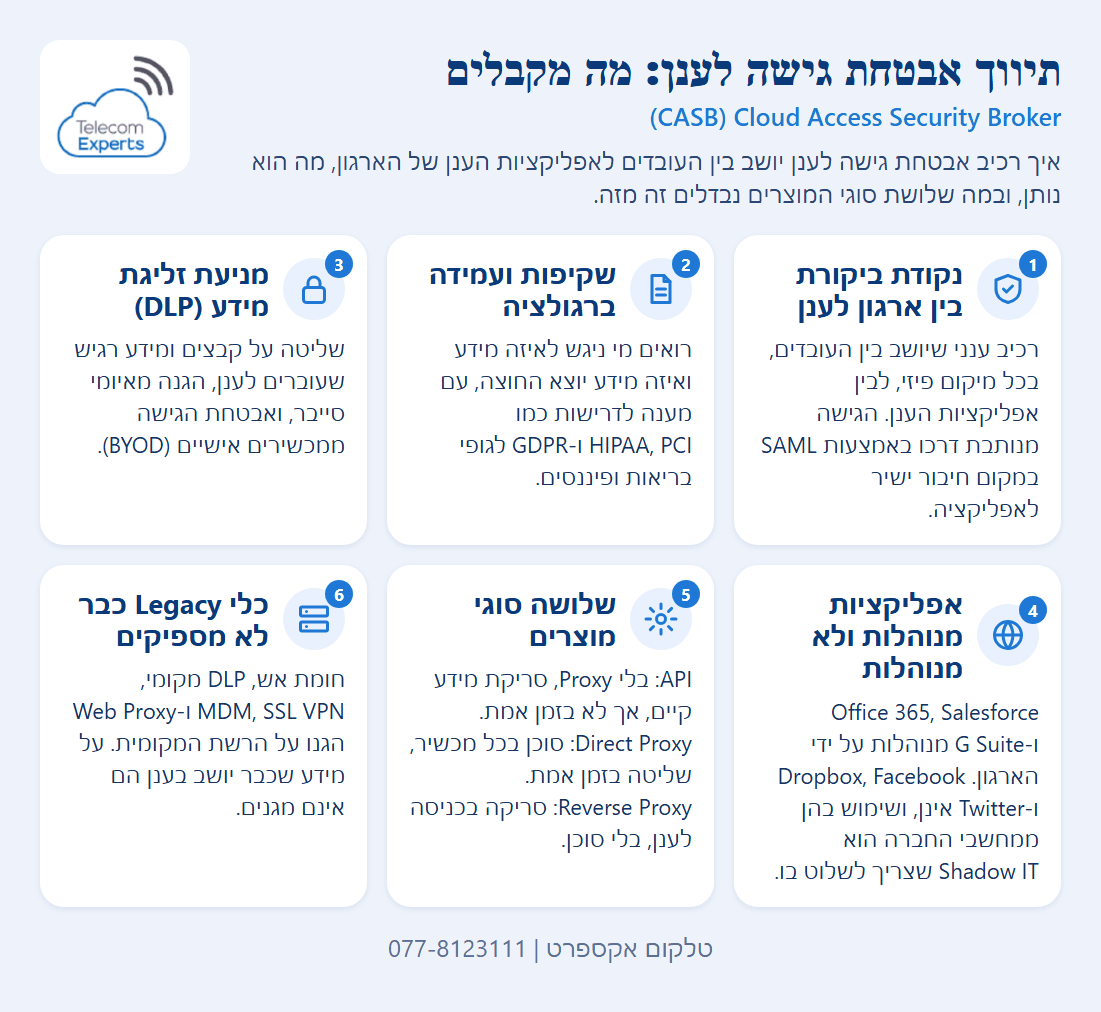
שישה כרטיסים על אבטחת גישה לענן: נקודת הביקורת בין הארגון לענן, שקיפות ורגולציה, מניעת זליגת מידע, סוגי אפליקציות, שלושת סוגי המוצרים והכלים הישנים שאינם מספיקים עוד.הגדלהשאלה על התרשים?שאלו מהנדס בוואטסאפ

רכיב תיווך אבטחת גישה לענן יושב בין העובדים לאפליקציות הענן ומספק שקיפות, עמידה ברגולציה, הגנה מאיומים ומניעת זליגת מידע, גם לאפליקציות לא מנוהלות וגם למכשירים אישיים. שלושה סוגי מוצרים קיימים: API ללא Proxy אך לא בזמן אמת, Direct Proxy עם סוכן בכל מכשיר, ו-Reverse Proxy שסורק בכניסה לענן בלי סוכן. כלי ההגנה המקומיים הישנים אינם מכסים מידע שכבר נמצא בענן.

אבטחת גישה לענן: סוגי מוצרי CASB

  1. API, עולם ה-CASB התחיל מ-API. אפליקציות מנוהלות כגון Office365 מאפשרות לחברות CASB (בין היתר) גישה חיצונית למידע הארגוני. מקבלים ניהול שקיפות וניהול אירועים, יכולת סריקה ועבודה על המידע הקיים.
    לדוגמא מוצרים כגון: Cisco Cloud lock, Microsoft, Checkpoint.API:

תיווך אבטחת גישה לענן CISCO

יתרונות אין צורך בהתקנת Proxy בשום תצורה. יש שליטה על המידע בכל זמן נתון, ניתן לבצע סריקות על מידע קיים, תמיכה נוספת בדרך כלל ע"י היצרנים.

חסרונות ההגנה והשליטה הם לא In-Line ולכן הם לא בזמן אמת ורק באיחור.

ודרושה תמיכה של האפליקציה ב-API  פומבי חיצוני, רק אפליקציות SAAS גדולות.

  1. Direct Proxyעולם ה-CASB התפתח כאשר חברות הבינו שהם צריכות Proxy אשר יושב בין הארגון לענן, ובכך ניתן לקבל בזמן אמת יכולות ניהול ואבטחה מתקדמות, ולא רק לאחר מעשה. ישנן 2 שיטות Proxy, הראשונה היא Direct Proxy, התקנה של Agent's על כל מכשיר מנוהל ולא מנוהל, ובכך לשלוט בצורה ישירה על המידע.

יתרונות סריקה ושליטה בזמן אמת על כל המידע, בנוסף כל מכשיר הוא מכשיר מנוהל.

חסרונות כאשר משתמשים ב-Direct Proxy יש להתקין סוכן בכל מכשיר מנוהל ולא מנוהל, דבר בעייתי לרוב החברות, במיוחד למכשירים לא מנוהלים, BYOB.

בנוסף לרוב אם מבצעים בצורה הזאת אז כל התעבורה עוברת דרך ה-Proxy, ולכן אין פרטיות.

  1. Reverse Proxy, עולם ה-CASB לקח צעד נוסף קדימה ברגע שהבינו שלא ניתן להתקין Agent על כל עמדה, במיוחד לא על עמדות לא מנוהלות. ובכך משתמשים ב-Reverse Proxy, שליטה על המידע בצורה עקיפה כאשר המידע נסרק בעת כניסה לממשקי הענן ולא בעת יציאה מהארגון, כאשר משתמשים ב-Reverse Proxy אין צורך להתקין שום Agent.

לדוגמא מוצרים כגון: Netskope, skyhigh/mcafee.

אבטחת גישה MACAFEE

לסיכום תיווך אבטחת גישה לענן הינו נושא חדיש ומורכב ונדרשת מומחיות רבה בנושא.

מומחי טלקום אקספרטס ישמחו לסייע בנושא בפתרונות המתאימים לדרישות הארגון.

אבטחת גישה לענן


סרטון וידאו: נמאס לכם לחפש פתרונות תקשורת ומחשוב ענן מתקדמים?

מחפשים ליווי מקצועי בבחירה ובהקמה? מהנדסי טלקום אקספרט מלווים עסקים בתחום מערכות ביטחון ואבטחה לעסקים, מהאפיון ועד ההפעלה.
רוצים שמהנדס תקשורת יבדוק את המקרה שלכם?שיחה ללא התחייבות עם מהנדס תקשורת, לא עם נציג מכירות. 077-8123111
לשיחה עם מהנדס תקשורת חיוג: 077-812-3111

תשובות לשאלות נפוצות

CASB (Cloud Access Security Broker), תיווך אבטחת גישה לענן, הוא רכיב ענני שיושב בין העובדים לבין אפליקציות הענן של הארגון ומפקח על כל גישה אליהן, בלי קשר למיקום הפיזי של העובד. הוא נותן שקיפות על השימוש בענן, אוכף מדיניות, מסייע בעמידה ברגולציה ומונע זליגת קבצים ומידע. עסק צריך אותו כשחלק גדול מהעבודה עובר דרך שירותים כמו Office 365, Salesforce או G Suite, ומוצרי ההגנה המקומיים הוותיקים כבר לא רואים את התעבורה הזו.

מונעים זליגת מידע בשילוב של מדיניות DLP (מניעת אובדן מידע, Data Loss Prevention) ובקרה על הגישה לאפליקציות הענן. פתרון CASB סורק את הקבצים שעוברים לענן או נשמרים בו, מזהה מידע רגיש וחוסם שיתוף או הורדה שאינם מורשים. לצד זה מגדירים מי רשאי לגשת לאיזה מידע, מאיזה מכשיר ובאיזה הקשר, ומפעילים התראות על פעילות חריגה. הכלים האלה רלוונטיים במיוחד לגופי בריאות ופיננסים שכפופים לתקנים כמו HIPAA ו-PCI.

ההבדל העיקרי הוא בזמן התגובה. CASB מבוסס API מתחבר ישירות לאפליקציות מנוהלות כמו Office 365, לא דורש התקנת Proxy ומאפשר לסרוק גם מידע קיים, אבל ההגנה אינה בזמן אמת אלא בדיעבד, והיא זמינה רק לאפליקציות SaaS גדולות שמציעות API פומבי. CASB מבוסס Proxy יושב בנתיב התעבורה בין הארגון לענן ונותן שליטה ואכיפה בזמן אמת. אפשר לשלב את שתי השיטות כדי לקבל גם סריקה של המידע הקיים וגם אכיפה מיידית.

Reverse Proxy עדיף כשחלק מהעובדים ניגשים לענן ממכשירים לא מנוהלים, למשל טלפונים ומחשבים פרטיים (BYOD). בשיטת Direct Proxy צריך להתקין סוכן (Agent) על כל מכשיר, וזה קשה לביצוע במכשירים פרטיים, וגם מעביר את כל התעבורה של העובד דרך ה-Proxy ופוגע בפרטיות. ב-Reverse Proxy המידע נבדק בכניסה לממשקי הענן ולא ביציאה מהארגון, ולכן אין צורך בהתקנה כלשהי על המכשיר. החיבור נעשה בדרך כלל באמצעות SAML, שמנתב את ההתחברות לאפליקציה המנוהלת דרך ה-CASB.

Shadow IT הוא שימוש של עובדים באפליקציות ענן שהארגון לא אישר ולא מנהל, כמו שירותי אחסון קבצים פרטיים או רשתות חברתיות, על גבי מחשבים ארגוניים. הסיכון הוא שמידע עסקי יוצא לשירותים לא מאובטחים בלי שאיש בארגון יודע על כך. השליטה מתחילה במיפוי האפליקציות שבשימוש בפועל, ממשיכה בהגדרת מדיניות שמתירה, מגבילה או חוסמת כל שירות, ונאכפת בדרך כלל דרך חומת האש הארגונית יחד עם פתרון CASB שמזהה את השימוש באפליקציות הלא מנוהלות.

לא תמיד. Microsoft 365 כולל כלי אבטחה מובנים, אבל הוא מגן בעיקר על הסביבה שלו, ולא על כל אפליקציות הענן האחרות שהעובדים משתמשים בהן. בנוסף, יש לשים לב לכך ש-365 שומר מטמון (Cache) של סיסמאות בעת גישה ישירה, גם בצד השירות וגם מקומית במחשב. לכן ארגון שעובד עם כמה שירותי ענן, או שמחויב לרגולציה כמו GDPR, צריך לבחון שכבת בקרה נוספת כמו CASB, יחד עם אימות רב שלבי (MFA) והרשאות לפי עיקרון ההרשאה המינימלית.

רוצים שמהנדס תקשורת יבדוק את המקרה שלכם?

השאירו מספר טלפון ומהנדס תקשורת יחזור אליכם, או חייגו 077-812-3111.

מהנדס תקשורת יחזור תוך שעה בשעות הפעילות

5/5 - (2 votes)
אולי יעניין אותך גם
מעניין? שתפו ברשתות חברתיות
Facebook
Twitter
LinkedIn
אודות המחבר:

מחבר המדריך לפתרונות תקשורת ומחשוב ענן ולרכישת מרכזיות טלפון לעסקים באתרי טלקום אקספרט. לעדכונים וחדשות מעולם התקשורת והמחשוב, מוזמנים לעקוב אחריי בפייסבוק | בלינקדאין | ביוטיוב, או לכתוב לי במייל office@teleco.co.il