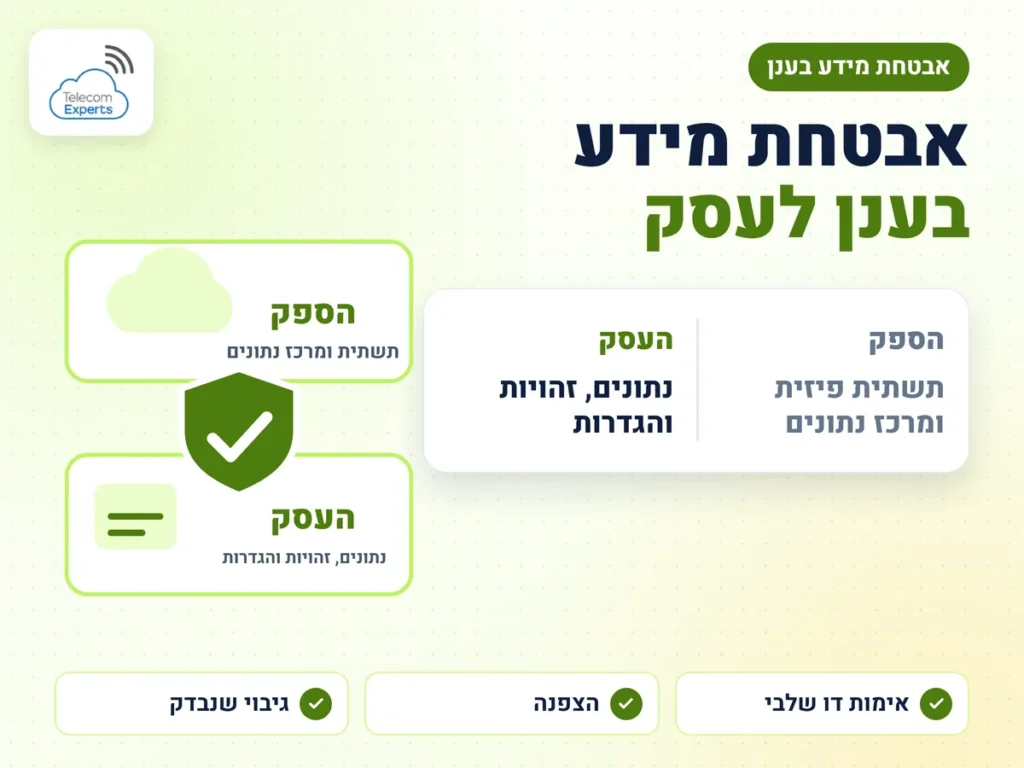
אבטחת מידע בענן היא שיתוף אחריות: ספק הענן מאבטח את התשתית הפיזית והווירטואלית, והעסק מאבטח את הנתונים, את הזהויות, את ההרשאות ואת ההגדרות שלו. ענן מוגדר נכון יכול להגן טוב יותר ממערכת מקומית שלא מתעדכנת, אבל הוא לא מבטל את הצורך באימות דו שלבי, בהצפנה ובגיבוי נפרד שנבדק בשחזור.
אבטחת מידע נבחנת בשלושה עקרונות, וכך הם מתורגמים לסביבת ענן:
| עיקרון | מה הוא אומר | דוגמה לבקרה בענן |
|---|---|---|
| סודיות | רק מי שמורשה רואה את המידע | הצפנה, הרשאות לפי תפקיד, אימות דו שלבי |
| שלמות | המידע אינו משתנה בלי הרשאה ובלי תיעוד | יומני פעילות, שמירת גרסאות, שליטה בשינויים |
| זמינות | המידע והמערכות נגישים כשצריך | גיבוי נפרד, שרידות ותוכנית שחזור |
עיקרי הדברים
- בכל מודל ענן העסק נשאר אחראי על הנתונים, על החשבונות והמשתמשים ועל ההגדרות.
- ככל שהשירות קרוב יותר לתשתית (IaaS), כך האחריות של העסק רחבה יותר, והיא כוללת מערכת הפעלה ורשת.
- אירועים רבים בענן נובעים מהגדרות שגויות, סיסמאות חלשות והרשאות רחבות מדי, ולא מפריצה לתשתית של הספק.
- גיבוי נפרד ומנותק מהסביבה, שנבדק בשחזור, הוא ההגנה המעשית מפני כופרה.
- לפני העברת מידע רגיש לענן בודקים איפה הוא יישמר ואילו דרישות רגולציה חלות על העסק.
למפת שירותי הענן המלאה: שירותי ענן לעסקים.
מה באחריות ספק הענן ומה באחריות העסק?
מיקרוסופט מתארת את העיקרון בתיעוד האבטחה שלה, וכך גם ספקי ענן גדולים אחרים. בתיעוד של מודל האחריות המשותפת בענן מוסבר שהאחריות משתנה לפי סוג השירות: תוכנה כשירות (SaaS), פלטפורמה כשירות (PaaS) או תשתית כשירות (IaaS). בכל המודלים הלקוח הוא הבעלים של הנתונים שלו ושל הזהויות, ובעל אחריות על ההגדרות.
| תחום | בתשתית כשירות (IaaS) | בתוכנה כשירות (SaaS) |
|---|---|---|
| נתונים, זהויות והגדרות | העסק | העסק |
| אפליקציות ומערכת הפעלה | העסק | הספק, בשיתוף העסק באפליקציה |
| מארחים, רשת פיזית ומרכז נתונים | הספק | הספק |
המשמעות המעשית: עסק שמריץ שרת וירטואלי בענן אחראי על עדכוני מערכת ההפעלה, על חומת האש ועל הגישה לשרת. עסק שמשתמש בדואר או במסמכים כשירות אחראי בעיקר על מי נכנס, ממה ועם אילו הרשאות.
האם ענן מאובטח יותר ממערכת מקומית?
התשובה תלויה בניהול. ספק ענן גדול משקיע במרכזי נתונים מאובטחים, בעדכוני תשתית שוטפים ובצוותי אבטחה, ובכך הוא מפנה מהעסק משימות שבסביבה מקומית נשארות לא פעם בלי מענה: עדכון שמתעכב, חדר שרתים בלי בקרת כניסה, גיבוי שלא נבדק. מיקרוסופט מציינת בתיעוד שלה את הדוגמאות האלה כבעיות שכיחות בסביבות מקומיות.
מצד שני, ענן שהוגדר בצורה רופפת חשוף יותר. אחסון שנפתח בטעות לגישה ציבורית, חשבון מנהל בלי אימות דו שלבי או הרשאות שנשארו פתוחות לעובד שעזב יוצרים סיכון שהספק לא יכול למנוע. לכן ההשוואה הנכונה היא בין ענן מנוהל היטב לסביבה מקומית מנוהלת היטב, ולא בין סיסמאות ברירת מחדל לבין חדר שרתים.
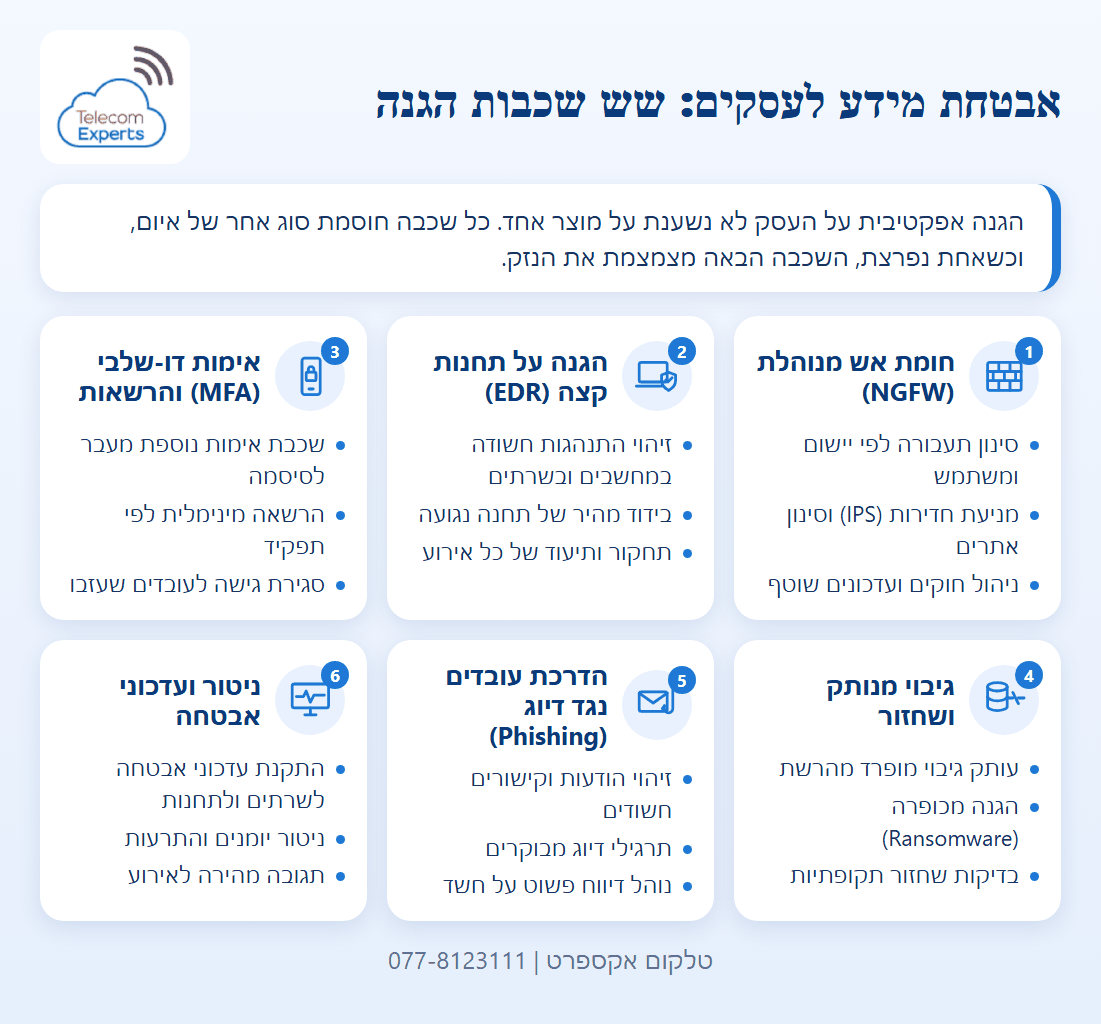
אבטחת מידע לעסקים נשענת על שכבות הגנה שמשלימות זו את זו, כך שפריצה לשכבה אחת לא חושפת את כל הארגון. שש השכבות הן חומת אש מנוהלת (NGFW), הגנה על תחנות קצה (EDR), אימות דו-שלבי (MFA) וניהול הרשאות, גיבוי מנותק ושחזור מפני כופרה, הדרכת עובדים נגד דיוג (Phishing), וניטור ועדכוני אבטחה שוטפים.
אילו בקרות אבטחה חייבים להפעיל בכל סביבת ענן?
- אימות דו שלבי לכל המשתמשים, ובעדיפות לאפליקציית אימות או מפתח חומרה במקום הודעת טקסט, ולחשבונות מנהל בפרט.
- עיקרון ההרשאה המינימלית: כל עובד מקבל גישה רק למה שהתפקיד שלו דורש, וחשבונות מנהל נפרדים מחשבונות יומיומיים.
- הצפנה של מידע באחסון ובמעבר, ובחירה מודעת של מי מנהל את מפתחות ההצפנה, הספק או העסק.
- יומני פעילות והתראות על כניסות ממקומות חריגים, יצירת משתמשים חדשים ושינויי הגדרות.
- הגנה על המכשירים שמתחברים לענן: מחשבים וטלפונים מעודכנים ועם ניהול מכשירים.
- סקירה תקופתית של הרשאות והגדרות, וביטול גישה בו ביום שעובד עוזב.
כשהעסק בוחר ספק או אינטגרטור, כדאי לבקש שהרשימה הזו תתועד כמדיניות כתובה, עם אחראי לכל בקרה. למי שמחפש מסגרת רחבה יותר של שכבות הגנה לארגון, קיים עמוד ייעודי על אבטחת מידע לעסק.
איך מתגוננים מכופרה כשהמידע בענן?
כופרה פוגעת גם במידע שמסונכרן לענן, כי קובץ מוצפן במחשב עלול להסתנכרן לתיקיית הענן ולדרוס את הגרסה התקינה. ההגנה המעשית מורכבת משלושה חלקים. הראשון הוא גיבוי נפרד, מנותק מהחשבון הראשי, עם שמירת גרסאות. השני הוא בדיקת שחזור בפועל, כי גיבוי שלא נבדק הוא הנחה ולא הגנה. השלישי הוא תוכנית תגובה כתובה: מי מנתק את המכשירים, מי מדווח ומאיפה משחזרים.
אימות דו שלבי, הרשאות מצומצמות והדרכת עובדים לזיהוי הודעות דיוג מצמצמים את הסיכוי להגיע לאירוע מלכתחילה. להרחבה על שיטות גיבוי ושחזור לעסקים ראו גיבוי בענן.
איפה המידע נשמר ואילו דרישות רגולציה חלות על העסק?
הרגולציה בישראל חלה על העסק כבעל המאגר, גם כשהמידע מאוחסן אצל ספק חיצוני. חוק הגנת הפרטיות והתקנות מכוחו מטילים חובות אבטחה על מי שמחזיק מאגר מידע אישי, ולכן בבחירת ספק בודקים בכתב אילו פעולות הוא רשאי לבצע במידע, איפה המידע נשמר ומה קורה בסיום ההתקשרות. ארגונים בתחומי הפיננסים, הבריאות והמגזר הציבורי כפופים לעיתים גם להנחיות של הרגולטור שלהם, שעשויות להגביל העברת מידע מחוץ לישראל.
לפי הרשימות הרשמיות של האזורים, גם AWS וגם מיקרוסופט מפעילות אזור ענן בישראל, ולכן אפשר להקים משאבים בתוך המדינה כשנדרש. חשוב לבחור את האזור במפורש, כי הגדרת ברירת מחדל עלולה להציב משאבים באזור אחר.
מה לבדוק בספק ענן לפני שמעבירים אליו מידע?
- מיקום מרכזי הנתונים ואפשרות לקבוע אזור קבוע לנתונים ולגיבויים.
- התחייבות הזמינות בהסכם רמת השירות (SLA) ומה הפיצוי כשהיא לא מתקיימת.
- תקנים ואישורים שהספק מחזיק, ומה מהם רלוונטי לתחום של העסק.
- מי בצד הספק יכול לגשת למידע, ואיך הגישה נרשמת.
- גיבויים וזמני שחזור, וכן תוכנית להמשכיות עסקית.
- מה קורה למידע בסיום ההתקשרות: ייצוא, מחיקה ואישור מחיקה.
עסק שמעביר גם את הטלפוניה לענן צריך לבדוק שהיא מכוסה באותם עקרונות. שירותי הגנה כלליים בענן לא תמיד מכסים טלפוניה, ולכן שוקלים בקר גבול (SBC) וחסימה של חיוג חריג, ומוודאים שההגנה פעילה ולא רק מתריעה אחרי שהנזק כבר נגרם. מי שמתכנן את המעבר יכול לבחון גם מרכזיה בענן עם הגנה מובנית.
איך מגינים על זהויות וגישה בענן?
בענן, שם משתמש וסיסמה הם דלת הכניסה למערכות, ולכן הגנה על הזהויות היא הבקרה הראשונה במעלה. מיקרוסופט מדגישה בתיעוד שלה שהלקוח אחראי תמיד על חשבונות המשתמשים ועל ניהול הגישה, כולל בקרת גישה לפי תפקיד, אימות רב שלבי ומדיניות גישה מותנית.
- חשבונות מנהל נפרדים מהחשבון היומיומי, עם אימות חזק, והגבלה של מספרם לנדרש בלבד.
- מדיניות גישה מותנית: חסימת כניסות ממדינות שהעסק לא פועל בהן, או ממכשירים שאינם מנוהלים.
- תהליך עזיבה מסודר: ביטול הגישה, העברת הקבצים והדואר ומחיקת מפתחות וטוקנים, ביום האחרון של העובד.
- סיסמאות ייחודיות לכל מערכת, עם מנהל סיסמאות ארגוני במקום קובץ או פתק.
מי שמחבר את הענן לספקי שירות חיצוניים, למשל מערכת חשבונות או CRM, בודק גם אילו הרשאות ניתנו לאפליקציות של צד שלישי, כי הרשאה רחבה מדי היא נתיב לדליפה.
הצפנה ומפתחות: מי מחזיק את הגישה למידע?
הצפנה מגינה על מידע שנגנב או נחשף בטעות. בשירותי ענן גדולים הנתונים באחסון מוצפנים אוטומטית. לפי התיעוד של Azure Storage, השירות מצפין כל נתון לפני שהוא נשמר, ומאפשר ללקוח לנהל מפתחות משלו בשירות ייעודי לניהול מפתחות. לכן ההחלטה העסקית אינה אם להצפין, אלא מי מנהל את המפתחות. במפתחות של הספק הנוחות גבוהה יותר, ובמפתחות של הלקוח השליטה גדולה יותר, אבל גם האחריות: אובדן מפתח פירושו אובדן גישה למידע.
הצפנה במעבר, בין המשתמש לענן ובין שירותים שונים, נקבעת בהגדרות החיבור. גם כאן כדאי לוודא שהגדרות ברירת המחדל לא מאפשרות חיבור לא מוצפן.
איך מזהים ומגיבים לאירוע אבטחה בענן?
אירוע מתגלה מהר יותר כשיש מה לראות. לכן מפעילים יומני פעילות ושומרים אותם לתקופה סבירה, ומגדירים התראות על דפוסים חריגים: כניסה ממדינה לא צפויה, יצירת חשבון מנהל חדש, מחיקה המונית של קבצים או שינוי בהגדרות אבטחה. כשיש התראה, פועלים לפי תוכנית כתובה:
- בידוד: ניתוק החשבון או המכשיר החשוד והחלפת הסיסמאות והמפתחות הרלוונטיים.
- הערכה: בירור אילו נתונים נחשפו ומאיזה חשבון נעשתה הפעולה.
- שחזור: חזרה לעבודה מגיבוי תקין ומנותק, אחרי שמוודאים שהתוקף הוצא מהסביבה.
- עדכון: דיווח לגורמים הרלוונטיים כנדרש, לפי הרגולציה ולפי החוזים עם הלקוחות.
- לקחים: סגירת הפרצה ועדכון המדיניות כדי למנוע חזרה.
התוכנית נבדקת בתרגול קצר פעם בשנה. תרגול כזה חושף חוסרים, למשל מי מחזיק בסיסמת הניהול או איפה שמור הגיבוי, בזמן שאפשר לתקן אותם בלי לחץ.
מהם סודיות, שלמות וזמינות ואיך כל אחד מהם נפגע בענן?
שלושת העקרונות מוכרים כמסגרת הבסיסית של אבטחת מידע, ובתיעוד האבטחה של מיקרוסופט הם מוצגים כהגדרה של אבטחה בענן. כל עיקרון נפגע בדרך אחרת, ולכן כל אחד דורש בקרה אחרת.
- סודיות נפגעת כשאחסון נפתח בטעות לגישה ציבורית, כשסיסמה או מפתח גישה דולפים, או כשעובד מקבל הרשאה רחבה מהנדרש. מצמצמים בהרשאה מינימלית, בהצפנה ובאימות דו שלבי.
- שלמות נפגעת כשחשבון שנפרץ משנה או מוחק קבצים, או כשכופרה מצפינה אותם ומסתנכרנת לענן. מצמצמים ביומני פעילות, בשמירת גרסאות ובגיבוי מנותק.
- זמינות נפגעת כשחשבון ננעל, כשהקו נופל, כשיש תקלה אצל הספק או כשמתקפה מעמיסה על השירות. מצמצמים בגיבוי, בתוכנית שחזור ובקו גיבוי.
עסק שבודק רק את הסודיות, כלומר מי רואה, ושוכח את הזמינות, יגלה את הפער ביום שבו המערכת אינה עובדת.
אילו איומי אבטחה נפוצים בענן ומה עוצר אותם?
רוב האירועים בענן אינם פריצה מתוחכמת לתשתית הספק אלא ניצול של חולשה בצד העסק. הטבלה מסכמת את האיומים הנפוצים:
| איום | איך זה קורה | מה עוצר אותו |
|---|---|---|
| הגדרה שגויה | אחסון או שרת שנשארו פתוחים לגישה ציבורית | סקירת הגדרות תקופתית והתראות על שינוי |
| גניבת זהות | דיוג או סיסמה חלשה שמובילים לחשבון מנהל | אימות דו שלבי והדרכת עובדים |
| הרשאה רחבה מדי | עובד או אפליקציית צד שלישי עם גישה רחבה מהנדרש | הרשאה מינימלית וסקירת אפליקציות מחוברות |
| כופרה | קבצים מוצפנים שמסתנכרנים לענן | גיבוי מנותק עם גרסאות ובדיקת שחזור |
| עובד שעזב | חשבון שנשאר פעיל אחרי סיום העבודה | ביטול גישה ביום האחרון |
הרשימה אינה מלאה, אבל חמש הבקרות שבעמודה האחרונה סוגרות את הפערים הנפוצים בעסקים קטנים ובינוניים.
מה אומר תקן אבטחת מידע אצל ספק ענן, כמו ISO 27001?
ISO 27001 הוא תקן בינלאומי לניהול אבטחת מידע בארגון. כשספק ענן מחזיק בתעודה לפי התקן, משמעות הדבר שמערכת הניהול של הספק נבדקה על ידי גורם חיצוני, ואין בכך ערובה לכך שהסביבה של העסק מוגדרת נכון. האחריות על ההרשאות, הזהויות וההגדרות נשארת אצל העסק.
לכן בודקים שלושה דברים: איזה תקן הספק מחזיק, מה היקף התעודה, כלומר אילו שירותים ואתרים היא מכסה, והאם היא בתוקף. את תעודות הספק מבקשים בכתב, ולא מסתפקים בלוגו באתר.
איך נראית תוכנית אבטחה ראשונה לעסק שעובר לענן?
עסק שאין לו מחלקת אבטחה יכול להתחיל בתוכנית קצרה ומעשית, שמתבצעת בשלבים:
- מיפוי נכסים: אילו מערכות ונתונים עוברים לענן, מי הבעלים של כל אחד מהם ומה רמת הרגישות שלו.
- הפעלת אימות דו שלבי לכולם והרשאות מצומצמות, לפני שמעבירים נתונים.
- קביעת אזור ומיקום נתונים, ובחירה במדיניות הצפנה ובניהול מפתחות.
- הקמת גיבוי נפרד ומנותק, ובדיקת שחזור ראשונה לפני מעבר מלא.
- הפעלת יומני פעילות והתראות, והגדרת מי מקבל אותן ומי מגיב.
- סקירה חודשית קצרה של הרשאות, שיתופים חיצוניים והתראות שנפתחו.
התוכנית אינה מחליפה בדיקת חדירה או ייעוץ מקצועי כשהעסק מחזיק מידע רגיש במיוחד, אבל היא סוגרת את הפערים שגורמים לרוב האירועים בעסקים קטנים ובינוניים: חשבונות בלי הגנה, הרשאות רחבות וגיבוי שלא נבדק.
ענן עם טלקום אקספרט
טלקום אקספרט היא אינטגרטור תקשורת ומחשוב ענן, ומהנדס תקשורת עם מעל 25 שנות ניסיון מלווה את העסק בתכנון של סביבת ענן מאובטחת: מיפוי הנתונים והמערכות, הגדרת הרשאות ואימות, תכנון גיבוי וחיבור התקשורת הנדרש. אנחנו לא מוכרים מוצר אחד, אלא מתכננים ומלווים פתרון שמתאים לעסק ולרגולציה שחלה עליו.
השירות מיועד לעסקים ולארגונים בלבד, ואינו מוצע ללקוחות פרטיים.
אילו שכבות הגנה אפשר לקבל בהצעה?
ההצעה נבנית לפי הנתונים והמערכות של העסק. אלה השכבות שאפשר לבקש:
| שכבת הגנה | מה היא מכסה |
|---|---|
| זהויות והרשאות | ניהול הזהויות של העובדים: אימות דו שלבי לכל חשבון, הרשאות לפי תפקיד, וביטול מיידי של גישה לעובדים שעזבו. |
| הצפנה | הצפנת המידע בזמן אחסון ובזמן העברה, כולל ניהול מפתחות ההצפנה, כדי שגם במקרה של גישה לא מורשית המידע לא יהיה קריא. |
| גיבוי והתאוששות | עותק גיבוי שמופרד מהסביבה הפעילה, בדיקות שחזור קבועות, ותוכנית תגובה במקרה של מתקפת כופרה. |
| ניטור והתראות | ניטור של כניסות חריגות ושינויי הגדרות, עם התראות לאחראי בעסק כשמזוהה פעילות שאינה רגילה. |
| תוכנית אבטחה ראשונה | מיפוי הנכסים הדיגיטליים של העסק, קביעת אזורי הפעילות ומיקום הנתונים, וכתיבת מדיניות אבטחה ברורה לעובדים. |
| קבלו הצעת מחיר | |
לשיחה עם מהנדס תקשורת, ללא התחייבות: 077-8123111.