חשוב לזכור, שהגנת סייבר אינה רק על מערכות המחשוב של העסק. ההגנה חייבת לכלול הכל: טלפוניה קווית וסלולרית (כולל כל המכשירים הניידים של העובדים והמנהלים), רשתות התקשורת לרבות רשתות אלחוט, וכל מה שמתחבר לרשת, כמו מערכות בקרת כניסה, מדפסות, סנסורים ומכשירים מחוברים אחרים. אין להשאיר שום פרצה חשופה, כי דרך הפרצה החשופה הזו, ייכנסו ההאקרים.
אילו פתרונות אבטחה וסייבר העסק שלי צריך?
אין תשובה אחת לשאלה הזו. הכל תלוי בסקר סיכונים ובקביעת רמת האבטחה והסיכונים, שבעלי העסק לוקחים על עצמם. כך, שהפתרונות משתנים בין עסקים ויש להתאים לכל עסק את סדרת הפתרונות המתאימה לצרכי העסק ורמת הסיכונים, שהוא חשוף אליו.
התקפות הסייבר, שהפכו נפוצות בשנים האחרונות, חשפו את הבטן הרכה של עסקים: השתלטות על הרשתות שלהם ואבדן או גניבת המידע הרגיש שלהם ולכן החשיבות של שירותי סייבר.
איך בוחרים ספק שירותי אבטחת מידע, שמביא את הערך הכלכלי הנכון לעסק בלי ליפול בפח?
טיפים ועצות מעשיות לבחירת שירותי סייבר המתאים לעסק שלי.
עסקים רבים "למדו על בשרם", שמערכות אבטחת המידע לרבות כל מערכות ה-Firewall וה-Anti-Virus הוותיקות, שקיימות במערכות שלהם מזה שנים רבות, גם אם הן מתעדכנות באופן שוטף, אינן מספיקות לבדן מול חלק מסוגי מתקפות הסייבר החדשות.
הבעיה היותר חמורה: כל ההתקנים המחוברים לאינטרנט, שמכונים תחת השם הכולל IoT (ר"ת: Internet of Things), החל מטלפוני IP ומדפסות, דרך סנסורים מכל סוג וכלה במרכזיות עסקיות, חשופים למתקפות סייבר. המשמעות: התוקפים יכולים להשתלט עליהם, להוציא מהם את כל המידע, שנאגר דרכם, ואף להשתמש בהם כבסיס להתקפות על עסקים אחרים.
העולם הולך לכיוון של מערכות בקרה, סייבר ואבטחה המחוברות בענן ולענן. על חלוקת האחריות בין ספק הענן לעסק ראו אבטחת מידע בענן לעסק. אולם, מדובר במסע לא פשוט ודרך חדשה, שלא מתאימה לכולם. אנו כאן כדי לסייע לך בהחלטה החשובה הזו, אם לעבור לענן באופן מלא או חלקי, גם בתחום הביטחון, האבטחה והסייבר.
עולם מערכות הבקרה, הביטחון והאבטחה לעסקים בכל סדר גודל מתקדם היום במהירות בכל התחומים האפשריים. זה כולל: אבטחת מידע (Firewall- FW), כוללת כיום מגוון רחב של פתרונות לאבטחת המידע, שיגנו עליך מכל סוג של איום: אבטחת תחנות הקצה ומשתמשים מרוחקים, אבטחה רשתית וגלישה בטוחה, אבטחת הדואר האלקטרוני, פתרונות Firewall, פתרונות להגנה מפני מתקפות כופר (Ransomware), אבטחת מכשירים ניידים, סלולר וטאבלטים, פתרונות סייבר והגנה על שרתים, גיבוי, התאוששות מאסון והמשכיות עסקית, הגנה על מכשירים מחוברים (IoT), הגנה על מרכזיות טלפוניה ועוד.

האם לבחור שירותי אבטחה וסייבר מספק התקשורת שלי?
גם כאן אין תשובה חד משמעית. זה תלוי בסקר סיכונים ובקביעת רמת האבטחה והסיכונים, שבעלי העסק לוקחים על עצמם.
כיום, הנטייה של עסקים רבים היא לרכוש את הפתרון מספק התקשורת שלהם, כי ממילא יש להם קשר שוטף ולפעמים רב שנים עם אותו ספק תקשורת וההיכרות הזו יוצרת רמת אמון, שמובילה את העסק לרכוש מספק התקשורת, גם את שירותי הסייבר.
הספקים הגדולים בישראל בתחומים הללו הם כל ספקי התקשורת הגדולים: בזק, הוט, פרטנר, סלקום, בזק-בינלאומי, וגם ספקים של שירותי תקשורת וענן מנוהלים. בנוסף, הגופים הגדולים הללו נמצאים בקשר ישיר עם מערך הסייבר הלאומי -ממשלתי ואף מקבלים מהמערך הזה הנחיות שוטפות. כך, שיש כמה יתרונות בולטים בבחירת ספק תקשורת גם כספק שירותי הסייבר של העסק.
מה מציעים ספקי התקשורת למגזר העסקי בתחום הסייבר?
ספקי התקשורת הגדולים מציעים לעסקים חבילות סייבר בכמה רמות: הגנה ברמת הרשת הסלולרית או קו האינטרנט, בלי התקנה במכשיר, חומת אש מנוהלת במשרד, גיבוי בענן, ולעסקים בינוניים ומעלה גם ניטור ותגובה (SOC), סקרי סיכונים ובדיקות חדירה. שמות החבילות ותכולתן משתנים לעיתים קרובות, ולכן משווים בין ההצעות לפי רשימת שירותים זהה, ומתחרים בין הספקים על אותה רשימה.
הטבלה מסכמת מה כל שכבה מכסה ומה מבקשים לראות בהצעה:
| שכבת הגנה | מה היא מכסה ומה לא | מה מבקשים בהצעה |
|---|---|---|
| הגנה ברמת הרשת (קו או סלולר) | מסננת תעבורה בצד הספק בלי התקנה במכשיר. אינה מכסה מחשב נייד שמחובר ל-WiFi אחר. | רשימה בכתב של הקווים והחיבורים המכוסים. |
| חומת אש מנוהלת | מסננת תעבורה במשרד ושייכת לרוב לספק. אינה מגינה על עובד מרחוק. | תיעוד של כללי החומה, ייצוא הגדרות בסיום ההתקשרות ותקופת שמירת יומנים. |
| הגנה על תחנות קצה (EDR) | פועלת על המחשב או השרת ומזהה התנהגות חשודה, לא רק קבצים מוכרים. אינה מכסה מדפסות וציוד רשת. | מי מגיב להתראה ותוך כמה זמן. |
| ניטור ותגובה (SOC) | צוות חיצוני עוקב אחרי התראות. ערכו תלוי במקורות הנתונים שמחוברים אליו. | אילו מקורות מחוברים, שלושה זמני תגובה נפרדים, והאם טיפול באירוע כלול במחיר. |
| גיבוי מנוהל | מאפשר שחזור אחרי אירוע. אינו מונע חדירה. | מספר גרסאות, עותק שאי אפשר למחוק ובדיקת שחזור. |
למה עדיף גיבוי בענן מנוהל?
מתקפות הכופר הנערכות בשנים האחרונות, Ransomware, חידדו את ההבדלים בין גיבוי רגיל בענן או מקומי (למשל בקלטות או דיסקים לגיבוי), לבין גיבוי בענן מנוהל.
בהתקפת כופר, התוקף מחדיר את הקוד העוין שלו למחשב או מחשבי העסק (או למחשבי עובדיו), ומפעיל את הקוד העוין המצפין את כל התוכן של המחשב (שייפתח רק תמורת תשלום הכופר בביטקוין), ברגע הינתן פקודה ע"י התוקף. בד"כ, התוקף מחכה פרק זמן מספיק (בין שבוע לכמה חודשים), כדי להבטיח, שאם מתבצע גיבוי למחשב הנגוע, הגיבוי הזה יכיל עותק של הקוד התוקף, שיושב לו בשקט ומסתתר במערכת (כולל במערכת הגיבוי הישנה), עד מועד קבלת פקודת התקיפה.
לכן, מי שהותקף ולא מוכן לשלם כופר ומנסה לשחזר את המחשב \ המחשבים מעותק הגיבוי, שביצע מקומית או בענן לא מנוהל, מגלה, שהבעיה שלו לא נפתרה, כי גם עותק הגיבוי שלו מכיל את הקוד העוין, שממשיך ומצפין את המחשב, דורש כופר וחוסם את פעולתו.
גיבוי מנוהל לא מבטיח עותק נקי מעצמו. מה שמציל אחרי מתקפה הוא היסטוריית גרסאות ארוכה, עותק שאי אפשר למחוק, ובחירה זהירה של נקודת השחזור. את הפירוט, כולל היממה הראשונה אחרי מתקפה, תמצא במדריך למניעת מתקפות כופר בעסק.
אילו ספקי ענן מנוהל אפשר לשקול ומה בודקים בהם?
ספקים רבים בארץ ובעולם מציעים שירות ענן מנוהל לצד שירותי אבטחת מידע, ולכן בוחרים לפי רשימת בדיקה ולא לפי שם הספק. כיום בשוק יש שירותי גיבוי מנוהלים הכוללים ניטור גיבויים בזמן אמת, שירותי תמיכה מסביב לשעון, דו"חות מנהלים מקיפים ושחזור הגיבויים בכל זמן נתון לפי דרישת הלקוחות. החלק החשוב הוא מהירות ההתאוששות מאסון, DR.
בבחירת ספק שירותי ענן מנוהלים, שאינם ספקי תקשורת ישראליים, יש לקחת בחשבון פרמטר חשוב והוא: האם לספק הענן יש נוכחות פיזית של ענן בישראל. אם יש לו נוכחות פיזית בישראל: האם יש סנכרון מלא בין הענן הקיים בישראל לבין העננים של אותו ספק ברחבי העולם (אם יש צורך כזה). יש לכך חשיבות גם בהיבטים של שמירה על הפרטיות ותאימות לרגולציות בינלאומיות דוגמת GDPR.
מה נדרש משירות מוצלח של שירותי גיבוי מנוהל בענן?
שירות מוצלח של גיבוי בענן יוצר גיבויים מכווצים ומוצפנים לשרתים ותחנות העבודה של העסק במערכת האחסון המבוססת על תשתית הענן, לרבות המערכות המשמשות את הפקת המידע (החל ממערכת הפעלה, מערכות וירטואליות דוגמת VMware, מערכות ERP, CRM וכיו"ב).
לאחר יצירת הגיבוי הראשוני מבוצע גיבוי מצטבר (אינקרמנטלי) שוטף בהתאם למדיניות הגיבויים של העסק, שהקונפיגורציה ניתנת לעדכון וניהול קל ונוח בענן. שיטה זו מאפשרת למזער את עלות ונפח הגיבויים ובנוסף מאפשרת נקודות שחזור רבות יותר. כך, שרמת האמינות של השירות עולה.
במסגרת השירות המנוהל, מנוטרת פעילות גיבוי השרתים ברמת קבצים וברמת המכונה הווירטואלית. יש כמובן לתת תשומת לב מיוחדת לנושא אבטחת המידע, שהוא הנושא החשוב לספקי שירותי ענן מנוהלים.
כל התעבורה לענן ובחזרה אמורה להיות מוצפנת ומאובטחת. מפתחות ההצפנה של מערכות האבטחה אמורים להיות רק אצל הלקוח של השירות.
בבחירת ספק שירותי ענן מנוהל יש לזכור, שמדובר בתהליך מקצועי, שמבוסס על מה שכתוב בהצעה ובחוזה, ולא על ההצגה השיווקית של חברות התקשורת והאינטגרציה.
יש לקחת בחשבון, שכדי לקבל "איכות שירות" ו"איכות עבודה" בפתרונות גיבוי עסקיות, צריך גם חיבור תקשורת איכותי (קו עם SLA), במסגרת חבילת תקשורת מתאימה (דוגמת קו תמסורת ייעודי או רשת פרטית בין סניפים), ולא חיבור לאינטרנט בגישת ה-Best Efforts, שיש כיום בחיבורים הפרטיים לאינטרנט (לרבות בשוק הסיטונאי), מה שחלק מהעסקים מיישמים אצלם (כדי לחסוך בהוצאות התקשורת לאינטרנט).
לפרטים על השירות שלנו בתחום, ראו את העמוד מערכות ביטחון ואבטחה לעסקים.
מה כותבים בחוזה של שירות סייבר מנוהל?
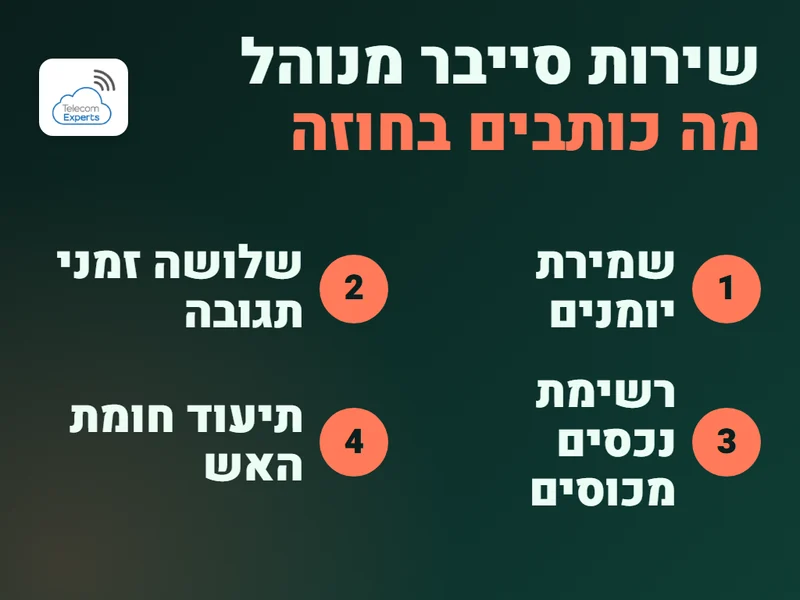
הצעה לשירות סייבר מנוהל נראית בדרך כלל כמו רשימת מוצרים. מה שקובע אם היא תעזור ביום של אירוע הוא דווקא חמישה סעיפים, שרוב ההצעות לא מזכירות בכלל.
כמה זמן נשמרים היומנים, ושל מי הם. תוקף נמצא לא פעם ברשת שבועות לפני שמזהים אותו. אם הספק שומר יומני חומת אש ותחנות קצה 30 יום בלבד, החקירה תגלה רק את סוף הסיפור. דורשים תקופת שמירה שמתאימה לעסק, וזכות לקבל את היומנים בזמן אירוע ובסיום ההתקשרות.
זמן תגובה הוא לא מספר אחד. מפרידים בין הזמן עד שמישהו רואה את ההתראה, הזמן עד שמבודדים את המחשב הנגוע, והזמן עד שמגיע אדם לשטח. ובודקים אם טיפול באירוע עצמו כלול במחיר החודשי, או מתומחר לפי שעה מהרגע שהאירוע התחיל. אמנת שירות פומבית באתר הספק היא לעיתים יעד ולא התחייבות, ולכן מבקשים נספח SLA חתום עם הגדרה ברורה של אירוע, זמני טיפול וזיכוי.
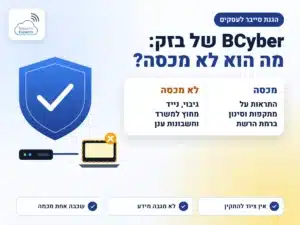
מה בדיוק מכוסה. הרבה חבילות של ספקי תקשורת מגינות על קו האינטרנט במשרד, ולא על מחשב נייד שעובד מהבית, על חשבונות הדואר בענן או על המרכזיה. הגנה שפועלת ברמת הרשת הסלולרית עובדת רק כשהטלפון גולש ברשת של אותו ספק, ולא כשהוא מחובר ל-WiFi. מבקשים רשימת נכסים מכוסים בכתב.
המרכזיה דורשת בדיקה נפרדת. פריצה למרכזיה והוצאת שיחות לחו"ל מחויבות בדרך כלל על העסק, ולכן בודקים אם ההגנה כוללת חסימת חיוג לחו"ל ולמספרי פרימיום כברירת מחדל, והתראה על חיוג חריג. חסימה אצל ספק אחד אינה עוצרת פריצה, כי המרכזיה עלולה לעבור למסלול של ספק אחר, ולכן ההגדרה נעשית במרכזיה עצמה. פירוט בעמוד אבטחת מרכזיות IP ובקר גבול (SBC).
ועל היציאה חושבים כבר בכניסה. חומת אש מנוהלת שייכת בדרך כלל לספק, ויוצאת מהעסק יחד עם הקו. בלי תיעוד של כללי חומת האש וייצוא של ההגדרות, מי שבא אחריו בונה הכול מאפס, ובתקופת המעבר העסק חשוף. דורשים את התיעוד הזה כחלק מהשירות, ולא רק כשעוזבים.
שורה תחתונה בתחום בחירת שירותי סייבר לעסקים
בבחירת ספק שירותי אבטחת מידע, יש להשקיע מחשבה ולקבל החלטות רק לאחר הבנת הצרכים של בעל העסק. קודם כל, יש לקבל החלטה אם בכלל מעוניינים במערכת המופעלת מקומית (מול התצורה המומלצת כיום לעסקים, לעבור לענן), או בתצורה אחרת, שמתאימה לצרכי העסק, מנהליו ועובדיו.
אם אתה בוחן שירות סייבר מספק התקשורת או מספק מנוהל, שלח לי את ההצעה, ואעבור איתך על מה שמכוסה בה, על זמני התגובה ועל סעיפי היציאה. 077-8123111.