חברת אבטחת מידע לעסק קטן או בינוני נבחרת לפי שלוש שאלות: מי ממפה את הסיכונים לפני שמציעים מוצר, מי מבצע בפועל את ההתקנה והתחזוקה, ומה בדיוק כלול בשירות החודשי. רוב הטעויות שאני רואה לא נובעות ממוצר חלש, אלא מהצעה שלא הגדירה מי אחראי למה. הלקוח חותם על "אבטחה מנוהלת", ומגלה בזמן אירוע שהעדכונים, הטלפוניה או הסיסמאות של חומת האש בכלל לא היו בהיקף.
מה ההבדל בין יצרן, משלב, חברת ייעוץ ושירות מנוהל?
בשוק אבטחת המידע פועלים ארבעה סוגי גופים, וכל אחד מוכר משהו אחר:
- יצרן. מפתח את המוצר: חומת אש, הגנה על תחנות קצה או פלטפורמת ענן. יצרנים גדולים, כמו פאלו אלטו נטוורקס, מוכרים לעסקים קטנים בדרך כלל דרך שותפים ולא ישירות.
- משלב (אינטגרטור). רוכש מהיצרן, מתקין ומגדיר. איכות ההגדרה תלויה במהנדס שמגיע, ולא בשם המוצר.
- חברת ייעוץ. ממפה סיכונים, כותבת נהלים, מכינה את העסק לדרישת לקוח או רגולטור, ולא תמיד מתקינה בעצמה.
- שירות מנוהל. גוף שמחזיק את המערכת לאורך זמן תמורת תשלום חודשי: ניטור, עדכונים וטיפול באירועים. לעיתים זה ספק התקשורת עצמו.
עסק של 10 עד 50 עובדים צריך בדרך כלל שילוב: מיפוי קצר, הטמעה, ושירות מנוהל שמישהו באמת אחראי עליו. מה בדיוק עסק צריך לפי גודלו מפורט במדריך אבטחת מידע לעסקים. חברה שמוכרת רק אחד מהשלושה ומציגה אותו ככל הפתרון משאירה פער.
מה חברת ייעוץ אבטחת מידע צריכה לבדוק לפני שהיא מציעה מוצר?
הצעה טובה מתחילה בשאלות, לא במחירון. מה המידע הרגיש בעסק ואיפה הוא יושב, מי ניגש אליו מבחוץ, אילו מערכות מחוברות לרשת, ומה קורה אם הרשת עומדת יום שלם.
נקודה אחת חוזרת בשיחות עם עסקים שנדרשו להציג אישור אבטחת מידע ללקוח גדול: מקבלים הצעה להחליף פלטפורמה שלמה, למשל לעבור מסביבת דואר ומסמכים אחת לאחרת, כדי לעמוד בדרישה. לפני שמחליפים, כדאי לברר מול הגורם המבקש מה הוא דורש בפועל. ברוב המקרים הדרישה היא לבקרות מסוימות (אימות דו-שלבי, הרשאות, גיבוי, תיעוד), ולא למוצר מסוים, ואפשר לממש אותן על המערכת הקיימת.
מה כלול באמת ב"שירות מנוהל"?
כאן נמצאות רוב ההפתעות. המילה "מנוהל" בהצעה יכולה לתאר כמעט כל דבר.
עדכוני תוכנה ובדיקות תאימות. בתנאי שירות של ספקי ענן ותשתית רבים, הספק מתחייב לחומרה ולרשת, ופוטר את עצמו מאחריות לתקינות עדכוני תוכנה ולתאימות שלהם לתוכנות של הלקוח. אם זה לא כתוב בהצעה במפורש, העדכונים נשארים אצלך.
מי מחזיק את הסיסמאות של חומת האש. ספק תשתית שמתקין חומת אש מנוהלת שומר לעיתים את הגישה אצלו בלבד. בשיחות חוזרות עלו מקרים שבהם הלקוח לא יכול היה לפתוח פורט או להגדיר חריג, וכל שינוי חיכה לספק. לפני החתימה מבררים מי מחזיק את הסיסמאות, מי מבצע שינויים ותוך כמה זמן.
שכירות או רכישה. חומת אש שמוצעת כתוספת יכולה להיות מתומחרת כשכירות חודשית לשלוש שנים או כרכישה חד-פעמית. עסק שיש לו חומת אש תקינה ואיש מחשוב לא צריך לשלם עליה שוב. עסק בלי איש מחשוב ירוויח משירות מנוהל. בכל מקרה משווים את העלות הכוללת לכל התקופה, ושואלים מה כלול ברישוי ובעדכוני האבטחה, ומה קורה לציוד בסוף ההתחייבות. ציוד שמושכר או נרכש בתשלומים נשאר בבעלות הספק וממשיך לחייב עד להחזרתו, ולכן שומרים אישור החזרה חתום.
גיבוי המידע. גם שירות מנוהל של ספק ענן או תקשורת אינו כולל בדרך כלל גיבוי של המידע עצמו. בתנאי השירות של ספקים רבים נכתב שהגיבוי באחריות הלקוח ושהספק אינו אחראי לנזק למידע, ובמודל האחריות המשותפת הספק אחראי לתשתית בעוד החשבונות, ההרשאות וההגדרות נשארים באחריות העסק. לכן מבררים בכתב מי מנהל את ההרשאות, ומי מפעיל גיבוי ובאיזה היקף.
למה חברת אבטחת מידע צריכה להכיר גם את מערכת הטלפוניה?
כי פריצה למרכזיה היא אירוע אבטחה לכל דבר, והחשבון עליה מגיע לעסק. בחוזים של ספקי התקשורת אבטחת המרכזיה היא באחריות הלקוח, גם כשהספק עצמו התקין אותה.
פרט שרוב חברות האבטחה לא מכירות: חסימה של חיוג לחו"ל אצל ספק אחד לא עוצרת פריצה. בעסק שבו נפרצה מרכזיה, הספק הראשון עצר את השיחות מוקדם, והמרכזיה פשוט ניתבה אותן דרך מסלול של ספק אחר, שם החיוב היה גבוה פי כמה. התיקון נעשה בהגדרות המרכזיה עצמה: סיסמאות, חסימת יעדים לפי שלוחה וביטול חיוג מרחוק. את ההגנה על המרכזיה ברמת הרשת מפרט המאמר אבטחת מרכזיות IP: מערכת SBC.
עוד נקודת חיכוך: חומת אש שהוגדרה בלי תיאום עם ספק הטלפוניה עלולה לחסום מרכזיה בענן. לכן מי שמתכנן את האבטחה צריך לקבל מראש את דרישות הרשת של המרכזיה. על בחירת המרכזיה עצמה יש פירוט בעמוד מרכזיה טלפונית למשרד.
מה משווים בין הצעות של חברות אבטחת מידע?
שתי הצעות באותו מחיר יכולות להיות שונות מאוד. לכיוון: שכירת חומת אש מנוהלת נעה בשוק בין 75 ל-200 ₪ לחודש, ושירות אבטחה מנוהל מלא בין 350 ל-550 ₪ לחודש, לפני מע"מ. כדאי לבקש מכל חברה תשובה בכתב לשאלות האלה:
- מי מבצע את העבודה בפועל: החברה עצמה, או קבלן משנה.
- אילו מכשירים בתוך ההיקף. מחשבים ושרתים ברור, אבל גם נתבים, מרכזיה, מדפסות ורשת האורחים?
- על שם מי רשומים הרישיונות, ומה קורה להם אם עוזבים.
- האם מקבלים תיעוד מלא של ההגדרות, כך שספק אחר יוכל להמשיך מאותה נקודה.
- כל כמה זמן מגיע דוח, ומה כתוב בו: רשימת התראות, או גם מה טופל.
- מה עולה כל שינוי שאינו כלול בחבילה.
שאלה 4 היא החשובה מכולן. חברה שלא מוסרת תיעוד הופכת את המעבר לספק אחר ליקר ומסובך, וזו בדיוק "חתונה קתולית" שכדאי להימנע ממנה.
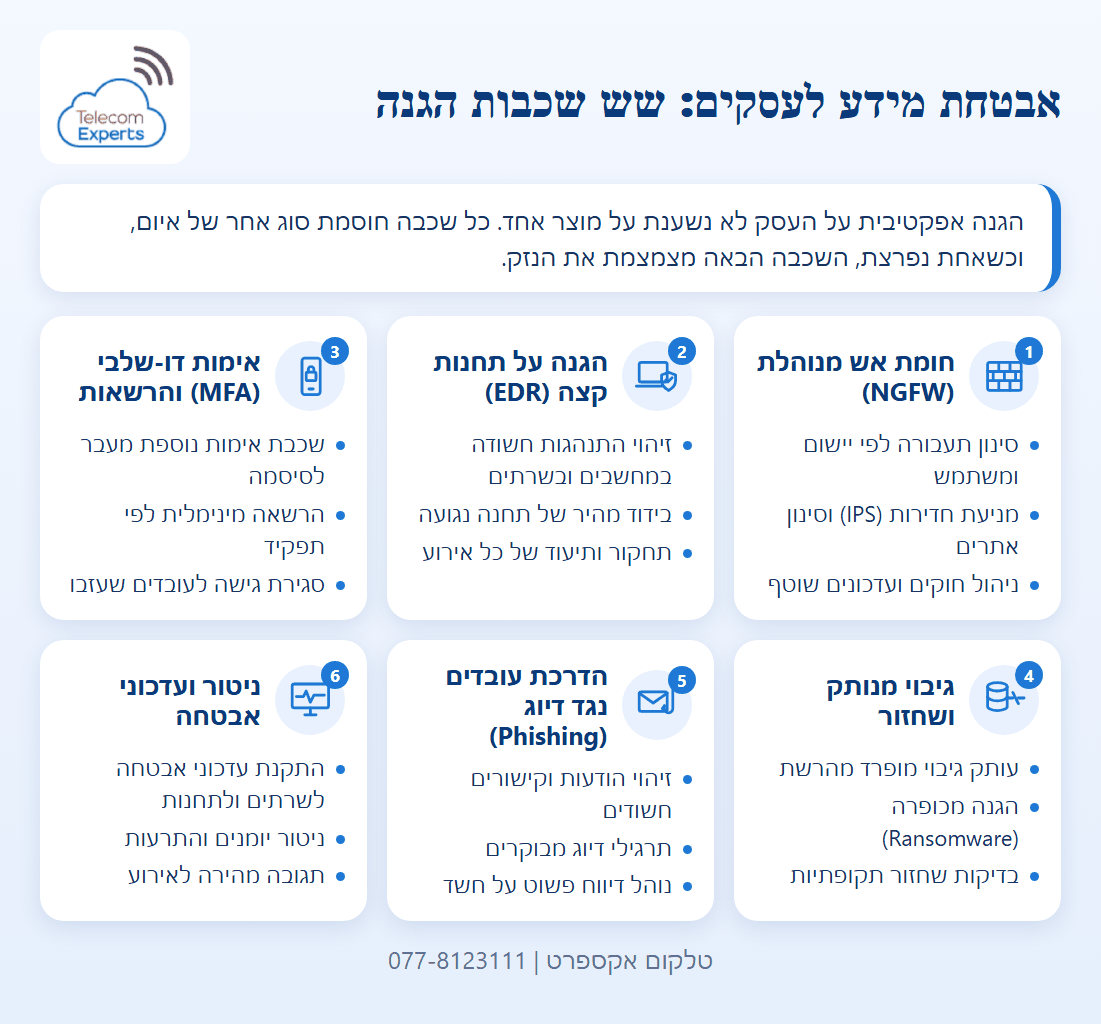
את שכבות ההגנה עצמן, מחומת האש ועד הדרכת העובדים, פירטתי במדריך פתרונות אבטחת מידע. מה לדרוש בחוזה כשהסיכון המרכזי הוא כופרה מופיע בעמוד הגנה מפני מתקפות כופר, ועל שירותי הגנת סייבר של ספקי התקשורת יש עמוד נפרד.
שורה תחתונה בבחירת חברת אבטחת מידע
המוצר חשוב פחות ממה שנראה. ההבדל בין הצעות הוא בהיקף, באחריות ובתיעוד: מי מעדכן, מי מחזיק את הסיסמאות, אילו מערכות בפנים ומה מקבלים כשעוזבים. חברה שעונה על זה בכתב, כולל הטלפוניה והתקשורת, היא נקודת פתיחה טובה.
טלקום אקספרט אינה חברת אבטחת מידע ולא מוכרת מוצר אבטחה. אם קיבלת הצעה מחברת אבטחת מידע או מספק התקשורת, אני אעבור עליה איתך ואבדוק מה כלול, מה חסר ואיפה הטלפוניה נשארה מחוץ להיקף. 077-8123111