פתרונות אבטחת מידע לעסק מתחילים בסקר אבטחת מידע שמזהה נקודות תורפה, וממשיכים בשכבות הגנה: חומת אש עם סינון תוכן (URL Filtering), סינון דואר, אנטי וירוס על כל מחשב, זיהוי במספר אמצעים (Multiple Factor Authentication), הצפנה, גיבוי והדרכת עובדים. לעסק קטן או בינוני עדיף פתרון מקיף ככל הניתן מספק אחד, במקום מערכות נפרדות מספקים רבים.
| שכבה | מגינה מפני | מה לבקש מהספק |
|---|---|---|
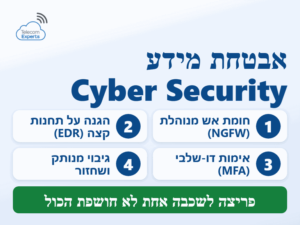
| חומת אש מנוהלת (NGFW) עם סינון תוכן | כניסה לא מורשית לרשת, אתרים זדוניים ויציאה של מידע | מי מעדכן גרסאות, מה התפוקה כשהסינון פעיל, ומה קורה כשהרישיון השנתי לא מחודש |
| הגנה על תחנות קצה (EDR) | נוזקה וכופר במחשבים ובשרתים | האם יש בידוד ושחזור של מחשב נגוע, ומי מנטר את ההתראות |
| אימות דו-שלבי (MFA) וניהול הרשאות | גניבת סיסמאות והרשאות רחבות מדי | על אילו מערכות הוא מופעל, ומי אחראי על ההרשאות |
| גיבוי מנותק ושחזור | כופר, מחיקה ותקלה | כמה גרסאות נשמרות, האם יש עותק שאי אפשר למחוק מאותו חשבון, ומתי נבדק שחזור לאחרונה |
| הדרכת עובדים נגד דיוג (Phishing) | הודעות מזויפות וקישורים זדוניים | תדירות ההדרכה ותרגול בהודעות הדמיה |
| ניטור ועדכוני אבטחה | פרצות ידועות ופעילות חשודה | מי אחראי לעדכונים ומה זמן התגובה |
הרשימה הבאה מפרטת 15 שכבות הגנה, לפי הסדר שבו כדאי לבנות אותן: מסקר נקודות תורפה, דרך הגנה על דואר, עובדים ומחשבים, ועד גיבוי וביטוח סייבר.
15 הטיפים עבור פתרונות אבטחת מידע
- סקר אבטחת מידע בדיקת נקודות תורפה, זיהוי פרצות, הגדרת צרכים והמלצות להשלמת פערים, שיהוו בסיס לבניית מטריית הגנה לארגון \ לעסק.
- סינון דואר מתקפות רבות מוחדרות לארגון באמצעות האימייל ועל כן יש להתקין אמצעי סינון דואר כנגד וירוסים, נוזקות ו- Spam.
- הדרכת עובדים יצירת מודעות בקרב העובדים והענקת כלים לזיהוי האיומים וכיצד להימנע מהכנסתם לארגון.
- סיסמאות ארגוניות החלת מדיניות המחייבת יצירת סיסמאות בטוחות ומוגנות ע"י העובדים והמנהלים.
- מדיניות אמצעי זיהוי פתרון המתבסס על מספר אמצעי זיהוי: Multiple Factor Authentication, לצורך התחברות למערכות.
- הגנה על ציוד קצה (מחשבים אישיים), התקנת אנטי וירוס מקומי על כל מחשב בארגון ותוכנת AI לזיהוי, הגנה וטיפול באיומי כופר, בעלת יכולת לנקות ולשחזר את המחשב למצבו, לפני התקיפה.
- עדכוני תוכנה שוטפים התקנה מיידית של עדכוני התוכנות הנמצאות בשימוש הארגון ללא צורך בהתערבות העובדים.
- Dark Web Research איתור ועדכון פרואקטיבי של פרטי משתמשים מהארגון, שנחשפו ברשת ועלולים לגרום לדליפת מידע ארגוני.
- הלבנת קבצים לפני הכנסת קבצים לתוך הארגון יש לדאוג לבדיקתם ב"מערכת הלבנה" למניעת החדרת נוזקות באמצעות קבצים "תמימים".
- SIEM/SOC הטמעה של כלי לאיסוף לוגים מכלל מערכות הארגון, למציאת אנומאליות במערכת האבטחה, בשילוב שירות של אנליסטים מומחים לפתרונות אבטחת מידע וצוותי התערבות, לעצירת מתקפות בשלבים המוקדמים.
- הגנת מכשירים ניידים באמצעות הגדרות גלישה, סיסמאות, שליטה מרחוק וכו'.
- חומת אש מגדירה למי ומהיכן יש גישה למערכות הארגון. מומלץ לצרף לזה מערכת של URL Filtering, מערכת לסינון תוכן המגינה על העסק מפני החדרת נוזקות למערכת כתוצאה מגלישת משתמשים לאתרים המכילים תוכנות זדוניות.
- הצפנה במידת האפשר מומלץ להצפין קבצים בארגון ובעיקר במכשירים הניידים, מבלי לפגוע בתפקוד השוטף של הארגון.
- גיבוי יש לוודא, שלארגון יש פתרון גיבוי איכותי, שיבטיח שחזור מלא ומהיר במקרים בהם נפגע המידע ארגוני.
- ביטוח סייבר אירוע סייבר יכול לעצור את פעילות העסק לימים ואף לשבועות. מומלץ לוודא, שיש לכם ביטוח למקרי כשל וסייבר, שיבטיח "שקט נפשי" בדומה לכל סוגי הביטוח הקיימים והנדרשים להיות בעסק.
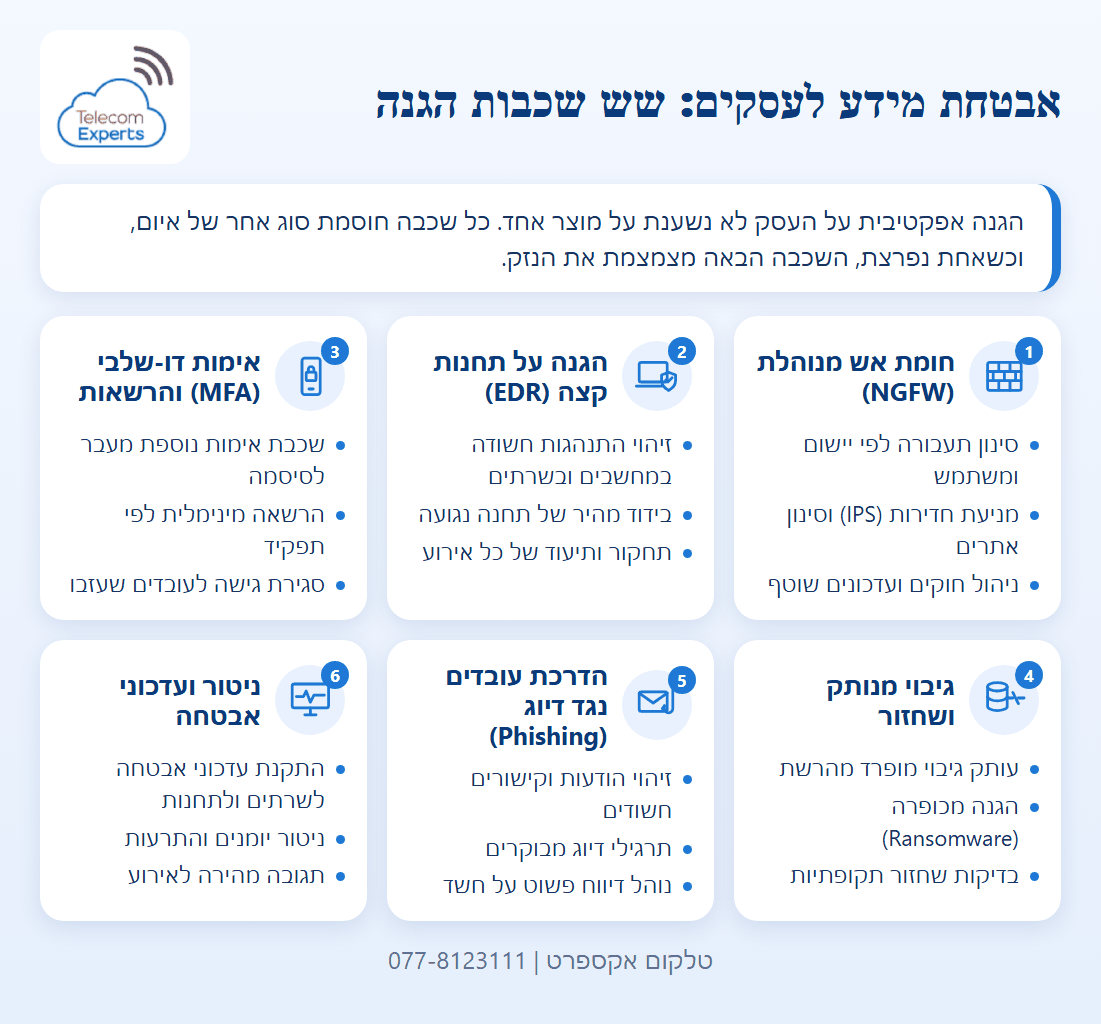
אבטחת מידע לעסקים נשענת על שכבות הגנה שמשלימות זו את זו, כך שפריצה לשכבה אחת לא חושפת את כל הארגון. שש השכבות הן חומת אש מנוהלת (NGFW), הגנה על תחנות קצה (EDR), אימות דו-שלבי (MFA) וניהול הרשאות, גיבוי מנותק ושחזור מפני כופרה, הדרכת עובדים נגד דיוג (Phishing), וניטור ועדכוני אבטחה שוטפים.
מנהלי ובעלי עסקים רבים בישראל עדיין סבורים (בטעות), שנושא שירותי הסייבר, אבטחת המידע והשרידות העסקית אלה נושאים, שאמורים להעסיק ארגונים גדולים, לא אותם. רבים מנהלים את העסק שלהם ממחשב נייד ומסמארטפון כאשר התוכנות העסקיות (למשל אופיס 365, תוכנת הנהלת חשבונות וכיו"ב) נמצאות בענן. הם סבורים, ששום האקר \ פורץ לא מתעניין בהם ובמידע שלהם.
אולם, הם טועים. תוקפים מחפשים את המטרה הקלה, ועסק קטן בלי הגנה מסודרת הוא בדיוק כזה.
תקיפות רבות אינן מכוונות לעסק מסוים. תוקפים סורקים אוטומטית כתובות, חשבונות ותיבות דואר, ופוגעים במי שמצאו בו חולשה: סיסמה חלשה, מערכת שלא עודכנה או הודעת דיוג שעובד פתח. לכן גם עסק קטן, שאין בו איש אבטחה, הוא יעד סביר.
אירוע סייבר יכול לעצור את פעילות העסק לימים ואף לשבועות, ולהשאיר אותו בלי גישה לנתוני לקוחות ולמערכות העבודה. שילוב של כמה שכבות הגנה שמותאמות לעסק מצמצם את הסיכון, כי פריצה לשכבה אחת אינה חושפת את כל הארגון.
יודגש, שיש אלפי חברות שמספקות פתרונות אבטחת מידע בארץ ובעולם, שכל אחת מכסה חלק מסוים במעגל האיומים הקיים. אולם, לעסקים קטנים עד בינוניים חשוב לבחור בפתרון מקיף ככל הניתן, מספק אמין אחד, ולא להתעסק עם ספקים רבים של מערכות אבטחה, שתותקנה בעסק, בלי "בעל בית" אחד.
למה רשת שטוחה מסוכנת בזמן מתקפת סייבר?
רשת שטוחה היא רשת בלי הפרדה פנימית, שבה כל המחשבים, השרתים והטלפונים נמצאים באותו מקטע. תוקף שחדר למחשב אחד, למשל דרך הודעת דיוג, יכול לנוע ממנו אל השרתים ואל מערכות אחרות בלי שחומת אש תראה את המעבר. בלי ניטור של התעבורה הפנימית קשה גם לזהות התנהגות חשודה, והחדירה מתגלה מאוחר.
למה חלוקה פנימית של הרשת דורשת חומת אש חזקה יותר?
חלוקה פנימית (סגמנטציה) מפרידה את הרשת למקטעים, למשל מחשבי עובדים, שרתים, טלפוניה ורשת אורחים, והמעבר ביניהם עובר דרך חומת האש. כל מעבר כזה מוסיף עומס, ולכן בבחירת הציוד בודקים את התפוקה בפועל כשסינון התוכן והגנת הכופר פעילים, ולא רק את המפרט הכללי. ציוד שעומד בעומס רק כשהסינון כבוי אינו פתרון.
פתרונות אבטחת מידע מתקדמים

איך האבטחה משתנה כשהמערכות עוברות לענן?
הרבה מהמערכות העסקיות כבר רצות בענן: דואר ומסמכים (למשל Microsoft 365), הנהלת חשבונות ואפליקציות בנייד. המידע שוכן אצל כמה ספקים, ולכן האבטחה כוללת גם הגדרות בצד העסק: הרשאות, אימות דו-שלבי וגיבוי נפרד. במודל האחריות המשותפת הספק מאבטח את התשתית, והעסק את הגישה והנתונים. לפירוט על היתרונות והחסרונות של המעבר, כולל אחריות על הרשאות ועדכונים, ראו מחשוב ענן יתרונות וחסרונות: מתי ענן ומתי מקומי.
אבטחה ברשת של כמה סניפים: SD-WAN, פילוח וחומת אש
SD-WAN (Software-Defined WAN) מעביר את ניהול הרשת המרחבית לתוכנה: מדיניות אחת לכל הסניפים מנתבת את התעבורה בין כמה קווים לפי סוג היישום, וכך אפשר לחבר סניפים גם על קווי אינטרנט רגילים. מבחינת אבטחה, השאלה היא מי מנהל את המדיניות ואיפה נבדקת התעבורה.
פילוח הרשת גם כשהתשתית אחודה
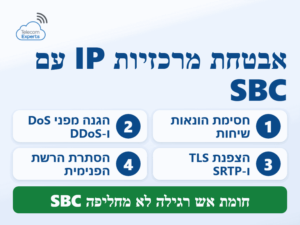
תשתית פיזית אחת אינה אומרת רשת שטוחה. במתגים בטכנולוגיית Campus Fabric כל המערכות עוברות על אותה תשתית ומנוהלות ממקום אחד, אבל נשארות מופרדות לוגית: למחשבים, לטלפוניה ול-WiFi של האורחים מוגדר מקטע משלהם (VLAN או VRF), והמעבר בין המקטעים עובר דרך חומת האש. החיסכון בעלות הבעלות הכוללת (TCO) נובע מכבילה אחת וניהול מרכזי, ולא מביטול ההפרדה בין המערכות. אם הטלפוניה כבר ב-IP, ראו גם אבטחת מרכזיות IP: מערכת SBC.
מה בודקים בהצעת SD-WAN עם אבטחה
ספקי תקשורת גדולים מציעים SD-WAN יחד עם טלפוניה, גיבוי בענן, אבטחה מנוהלת, ניטור ותמיכה. בודקים מי מנהל את מדיניות האבטחה בחיבור, העסק או הספק; אם חומת האש משולבת בנתב ה-SD-WAN או נפרדת ממנו; מי מעדכן גרסאות; מה קורה לחיבור כשהרישיון השנתי לא מחודש; מה כלול בחבילה ומה מתומחר כתוספת; ומה זמן הטיפול בתקלה שמופיע בחוזה. SD-WAN אינו מבטל תמיד את MPLS ו-IP-VPN: בין סניפים שמעבירים שיחות קוליות או וידאו, רשת פרטית עם התחייבות לקצב ולעדיפות תעבורה (QoS) עדיין רלוונטית, ו-SD-WAN יכול לשלב אותה עם קו אינטרנט זול כגיבוי. לפני שמבטלים חוזה, בודקים אילו קווים אפשר להחליף. בציוד קצה פועלים כמה יצרנים בינלאומיים, ובהם פורטינט (Fortinet) וסיסקו (Cisco), ובישראל הוא מסופק בדרך כלל דרך ספקי התקשורת והאינטגרטורים.
איפה ההגנה מכופר נכשלת בפועל
הגנה מכופר נשענת בעיקר על יכולת שחזור, ואלה המקומות שבהם היא נכשלת לרוב:
- שחזור לנקודה שנראית נקייה. לפי מקרה שתואר בשטח, חברה שחזרה שרתים לכמה ימים לפני האירוע נתקלה בחזרה של הכופרה, כי הנוזקה כבר הייתה רדומה בגיבויים. לכן שומרים היסטוריה ארוכה מספיק כדי להגיע לנקודה שקדמה לחדירה, משחזרים לסביבה מבודדת, סורקים לפני החזרה לעבודה ומחליפים סיסמאות. את נקודת השחזור קובעים לפי יומני אבטחה ולא לפי תחושה.
- גיבוי שנגיש מאותו חשבון ניהול כמו המערכת. עותק שאפשר למחוק או להצפין דרך אותה סיסמה שמחוברת לרשת המקומית אינו מבודד. מבקשים חשבון נפרד לניהול הגיבוי עם אימות דו-שלבי, עותק שלא ניתן למחיקה בתקופה מוגדרת (נעילת אובייקטים אצל הספק) ועותק לא מקוון, ובודקים בהצעה אם הספק תומך בכך.
- מפתח שחזור שאבד. בחלק מההצעות לגיבוי מוצפן הספק מצהיר שאינו שומר את מפתח הפענוח, ובלעדיו אי אפשר לשחזר. שומרים את המפתח לפחות בשני מקומות נפרדים ומוגנים מחוץ למחשב המגובה, וקובעים מי מורשה לגשת אליו.
- שחזור שלא נבדק. דוח "הגיבוי הצליח" מעיד שהקבצים הועלו, לא שאפשר לשחזר אותם ושהמערכת תעבוד אחר כך. קובעים בדיקת שחזור תקופתית ורושמים כמה זמן היא לקחה.
מחפשים ליווי מקצועי בבחירה ובהקמה? מהנדסי טלקום אקספרט מלווים עסקים בתחום אבטחת מידע וסייבר לעסקים, מהאפיון ועד ההפעלה.
פתרונות אבטחת מידע: שורה תחתונה
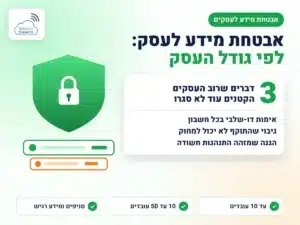
בוחרים פתרון אבטחה לפי הצרכים של העסק ולא לפי רשימת מוצרים: מתחילים בסקר נקודות תורפה, מגדירים מי אחראי לכל שכבה (העסק, הספק או שניהם), ורק אחר כך משווים הצעות לפי רמת השירות, ה-SLA וגמישות ההתאמה. סביבת ענן מרובה (Multi-Cloud) מתאימה כשיש לה סיבה עסקית ברורה, ואינה ברירת מחדל. להחלטה מה עסק צריך לפי הגודל שלו ראו אבטחת מידע לעסקים: מה עסק צריך לפי הגודל שלו, ומה כבר כלול.
רוצים לדעת אילו שכבות הגנה חסרות בעסק? מהנדס תקשורת יעבור איתכם על המצב הקיים, מחומת האש ועד הגיבוי: 077-8123111.
תשובות לשאלות נפוצות